生成AIの情報漏洩はなぜ起こる?事例と5つの対策・社内ルールの決め方


「現場から生成AIを使いたいと言われるが、情報漏洩が怖くて許可できない」
「とりあえず禁止にしたら、個人のスマホで隠れて使われているらしい」
「社内ルールを作りたいが、何を決めればいいのかわからない」
生成AIの社内利用を任されて、こんなお悩みを抱えていませんか?
本記事では、生成AIで情報漏洩が起こる経路・事例・原因と、企業ができる5つの対策を解説します。社内ルールに盛り込む項目と、安全なサービスの選び方もあわせて紹介します。
【本記事でわかること】
生成AIで情報が漏れる3つの経路と、実際の事例
情報漏洩が起こる3つの原因
企業ができる5つの対策
公的機関(IPA・個人情報保護委員会)の注意喚起と手引き
社内ルールに盛り込む5つの項目
安全な生成AIサービスを選ぶ6つの確認項目
生成AIで情報漏洩は起こる?漏れる経路は3つ
生成AIで情報漏洩は起こります。漏れ方は、使う側の入力や管理だけでなく、サービス側の不備からも起きます。
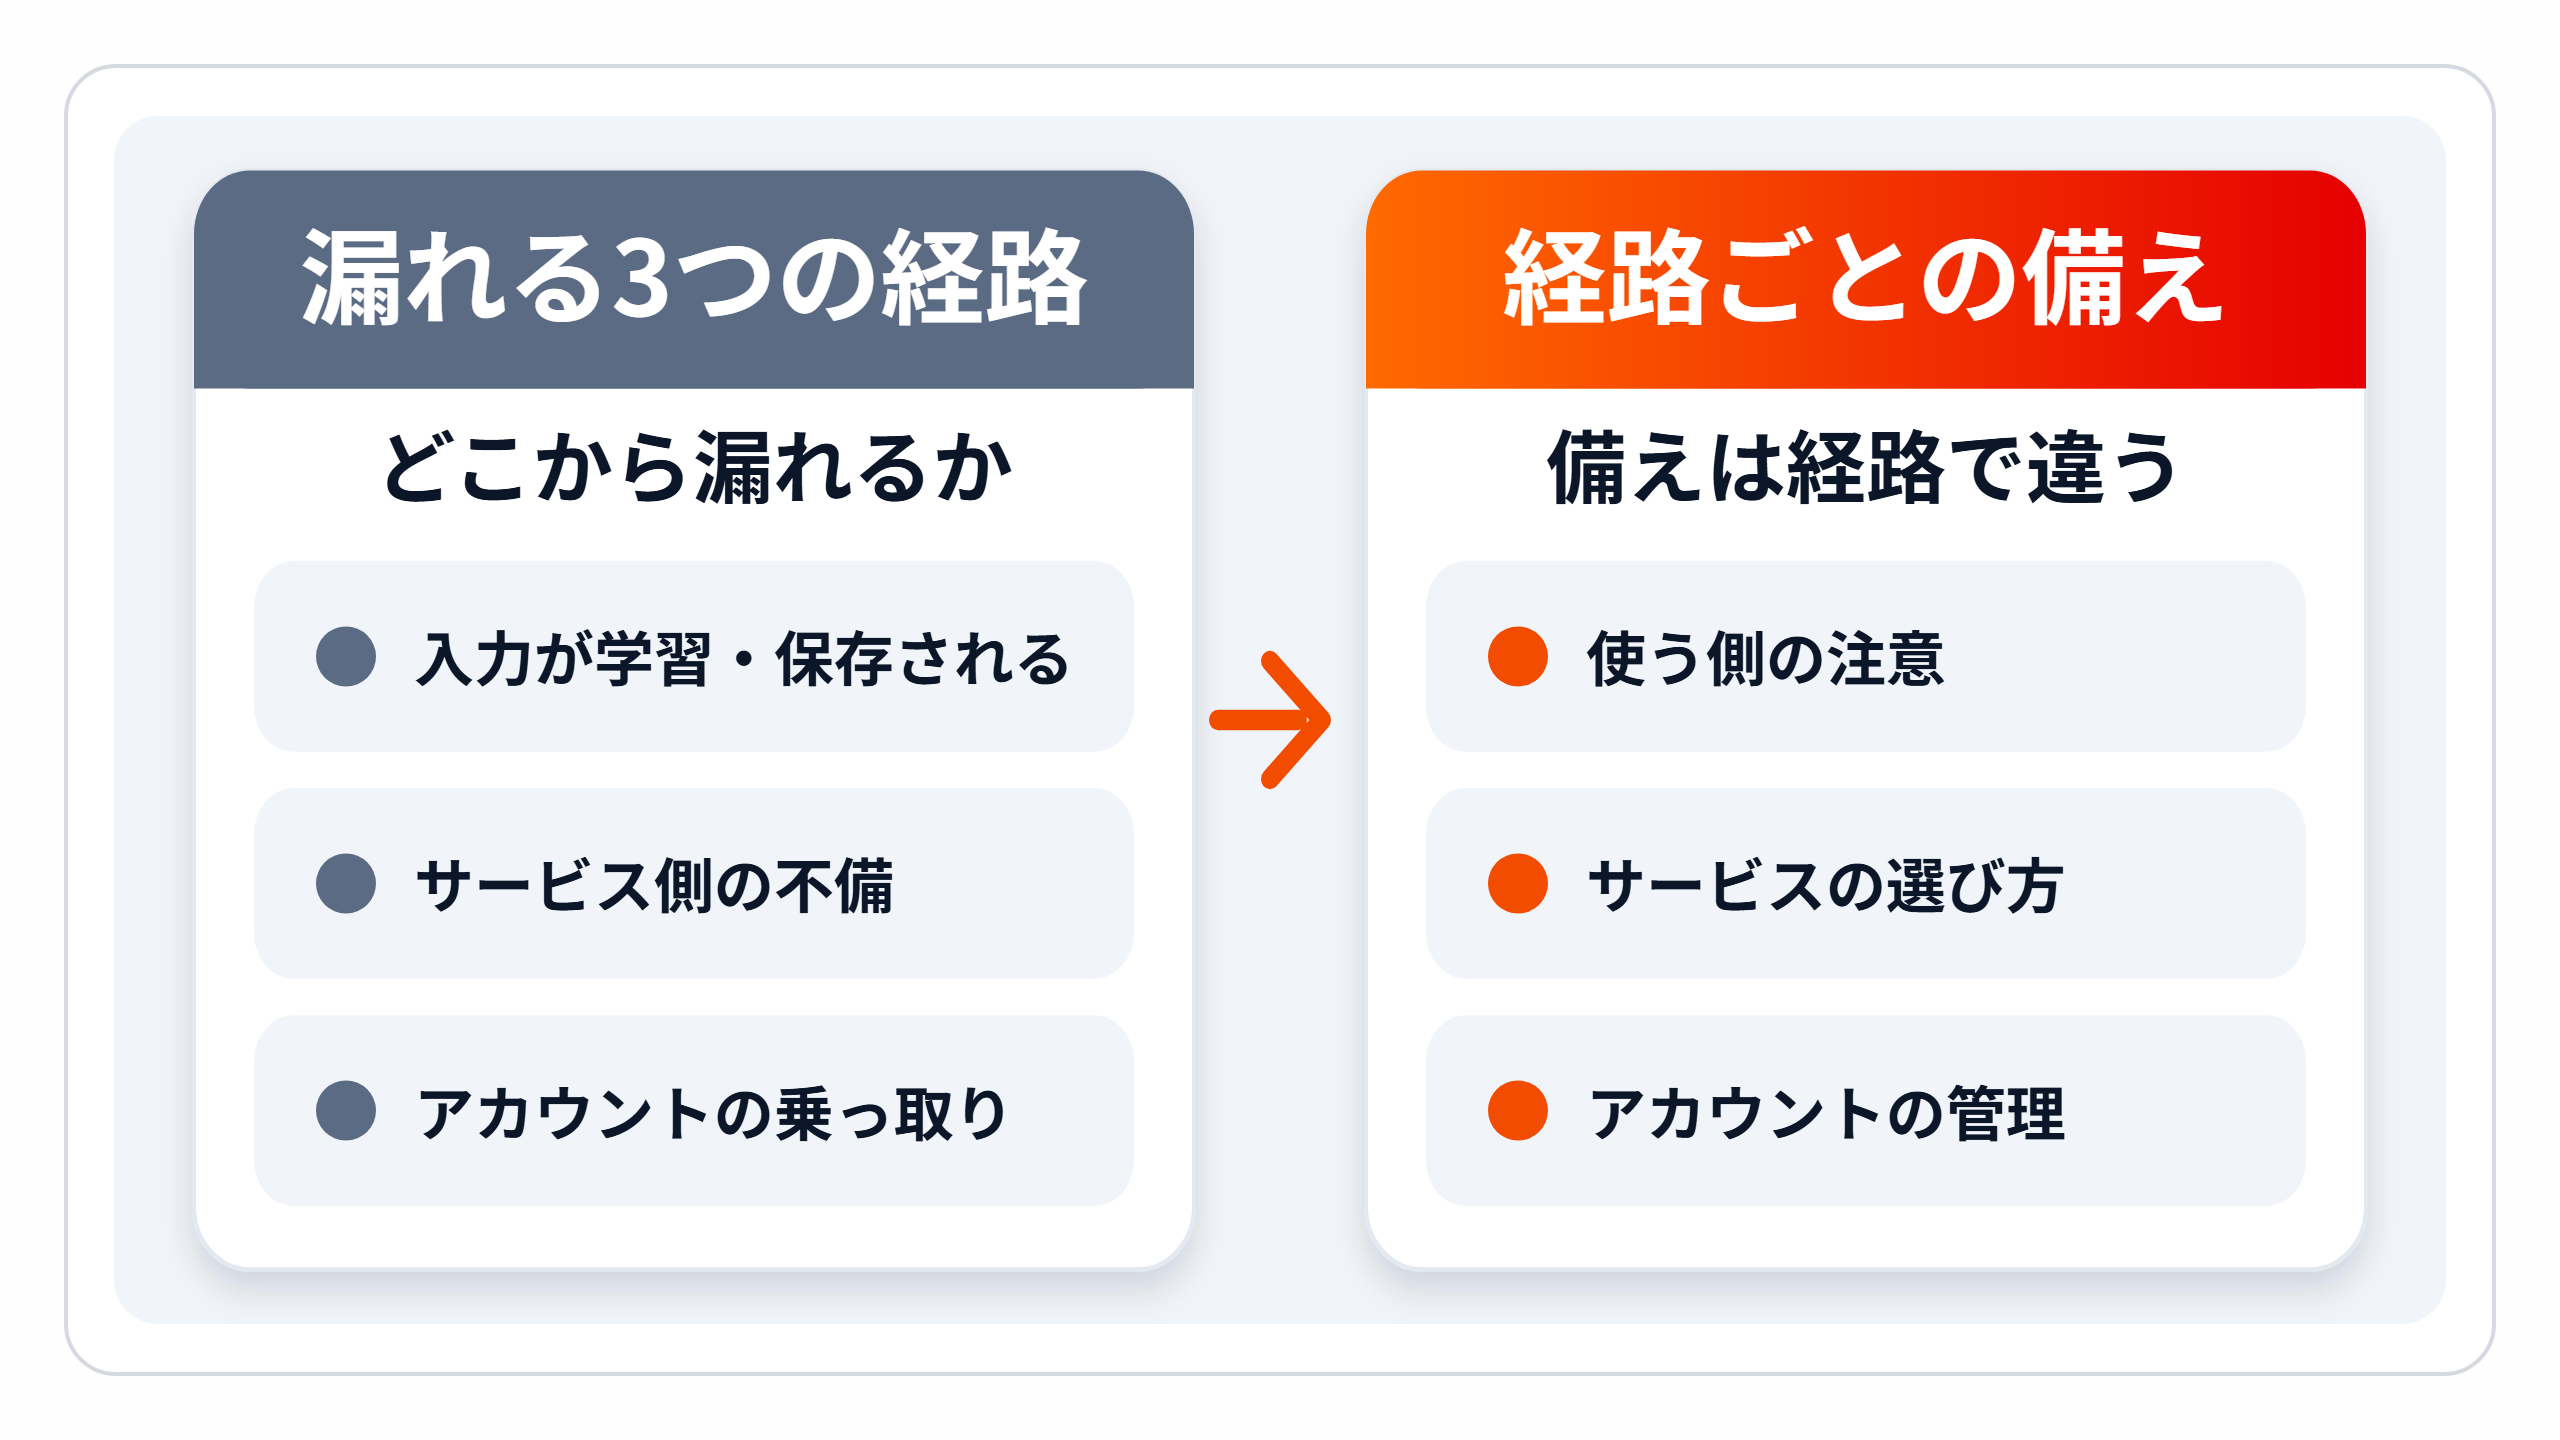
情報が漏れる経路は、大きく次の3つに分けられます。
漏れる経路 | 何が起きるか |
|---|---|
①入力した内容が学習や保存に回る | 入力した文章がAIの学習に使われたり、サービス側に保存されたりして、意図しない場所に残る |
②サービス側の不具合・設定の不備 | システムの不具合や設定ミスで、ほかの利用者に情報が見えてしまう |
③アカウントの乗っ取り | ログイン情報が盗まれ、履歴に残った入力内容を第三者に見られる |
①は使う側の注意で、②はサービスの選び方で、③はアカウントの管理で備えることができます。
どれか1つだけ対策しても、残りの経路から漏れる点に注意が必要です。
企業ができる対策は5つにまとめています。事例と原因を確かめたあとの章「企業ができる情報漏洩の5つの対策」で、1つずつ解説します。
生成AIの種類や代表的なサービスは、別の記事で詳しくまとめています。
関連記事:【2026年最新】生成AIの種類一覧!テキスト・画像・動画など6分類とサービス19選
生成AIによる情報漏洩の事例3つ
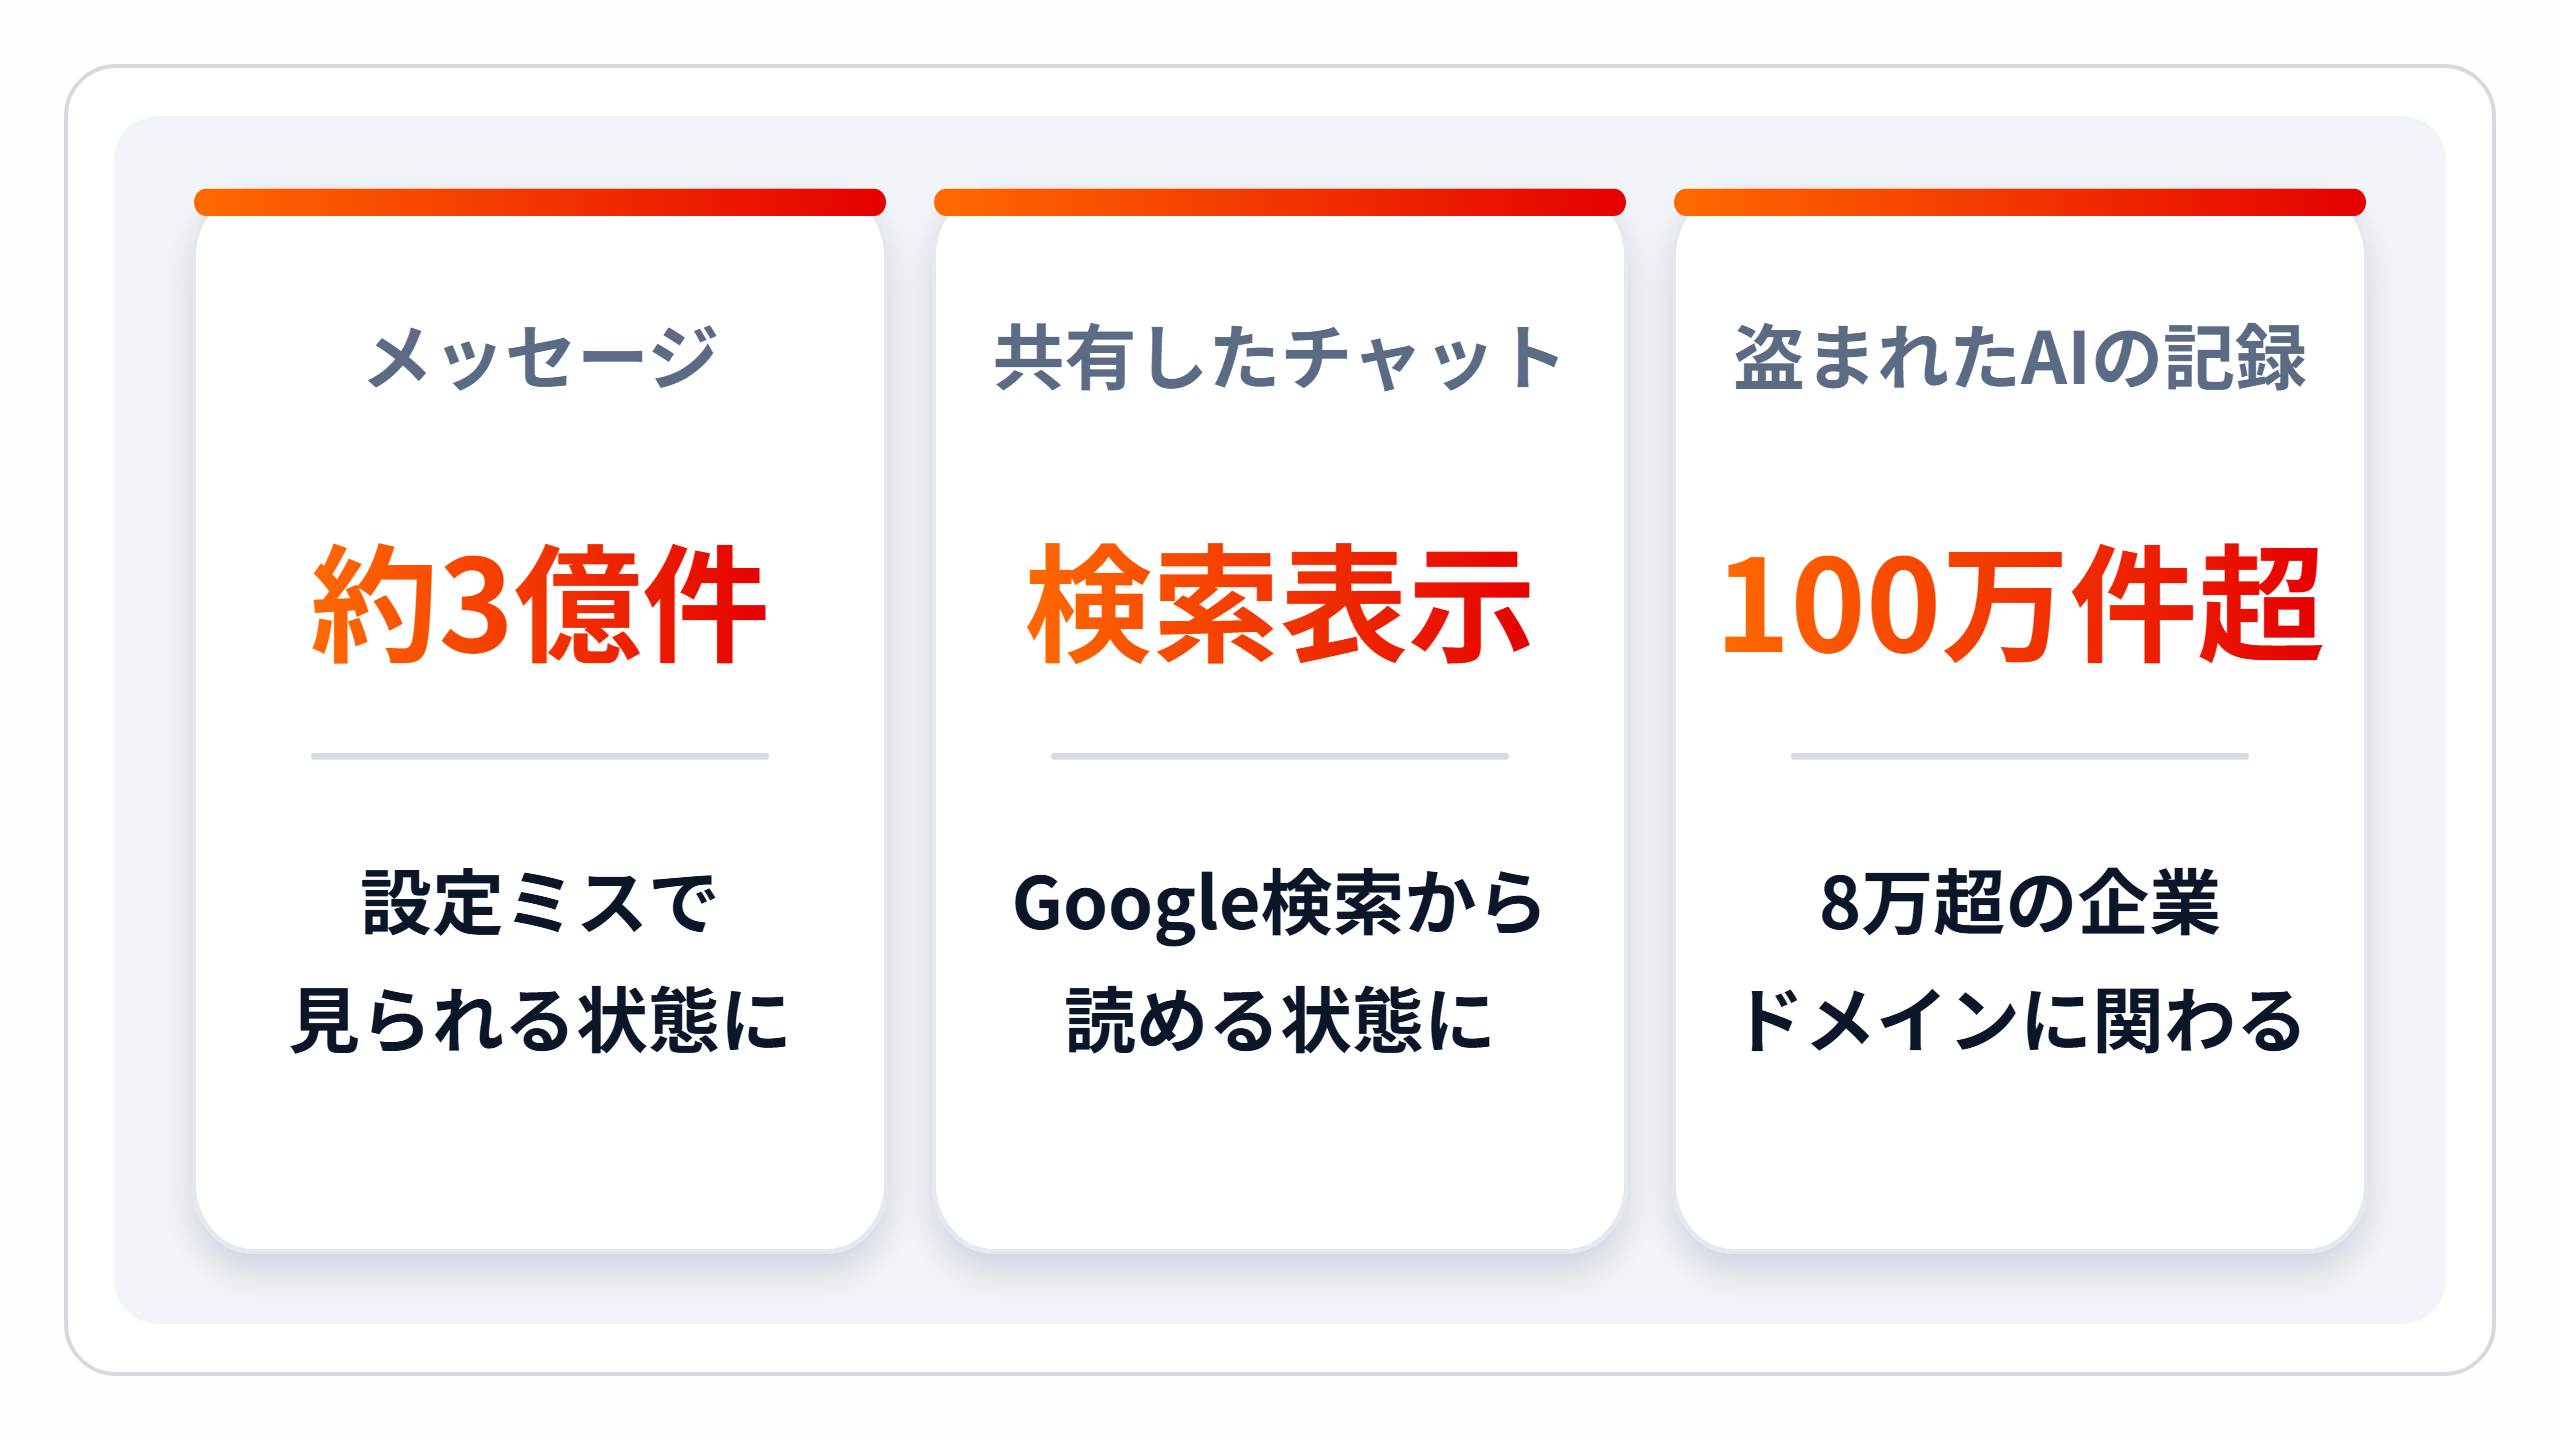
前の章で挙げた経路のうち、サービス側の不具合・設定の不備とアカウントの乗っ取りは、最近も実際の事例が報じられています。ここでは、2026年に公表・報道された事例を3つ紹介します。入力した内容が学習や保存に回ることへの注意は、あとの章「公的機関の注意喚起と手引き」で、IPAと個人情報保護委員会の資料として紹介します。
1. 設定ミスで、AIチャットアプリの約3億件のメッセージが見られる状態になった事例
2026年2月、生成AIと対話できるAIチャットアプリで、利用者のチャット履歴が外部から見られる状態になっていたことが報じられました。原因は、アプリのデータを保管する仕組み(Google Firebase)の設定ミスです。
セキュリティ研究者は、約3億件のメッセージと、2,500万人を超える利用者のデータにアクセスできたと報告しています。チャット履歴の全体と、使ったAIモデルなどの設定が対象でした。
開発元は、研究者から指摘を受けて数時間以内に、すべてのアプリで修正したと報じられています。
使う側がどれだけ気をつけていても、サービス側の設定ミスで入力内容が見られてしまうことがある、という事例です。
出典:Malwarebytes「AI chat app leak exposes 300 million messages tied to 25 million users」
2. 共有したチャットが、検索結果に表示された事例
2026年7月25日、大手の対話型生成AIサービスで、利用者が共有機能で公開したチャットが、Googleの検索結果から読めることが見つかりました。読めた会話には、弁護士が職業上の倫理違反を自分から届け出るべきかをたずねたものや、暗号資産の復元用の合言葉(シードフレーズ)といった個人的な内容も含まれていたと報じられています。
同じ設定の不備は、利用者がAIで作って公開したアプリや表にも及び、給与の表や未発表の製品計画が検索で見つかったとも報じられました。
原因は、共有ページの設定です。サービス側は、検索サービスが情報を集める動き(クロール)を止める設定はしていましたが、「検索結果に載せない」という指定がありませんでした。そのため、ほかのサイトに載ったURLが検索結果に出ました。
サービス側が設定を直し、Googleの検索結果は7月26日までに消え始めたと報じられています。ただし、共有された会話の一部は、公開のコード共有サイト(GitHub)に保存されたと報じられており、すでに保存された分は、共有をやめても消えないとされています。
「URLを知っている人だけが見る」つもりの共有リンクでも、検索から見つかることがある、という事例です。
出典:Decrypt「Your Shared Claude Chats Were Being Quietly Published on Google」
3. マルウェアで、AIサービスのログイン情報が盗まれている事例
2026年9月、セキュリティ企業のSOCRadarは、情報を盗むマルウェアが集めた、AIサービスのログインに関わる記録が100万件を超え、8万を超える企業のドメインにまたがっていると報告しました(SOCRadarがBleepingComputerに寄せた記事です)。
この報告によると、盗まれた記録には、パスワードだけでなく、ログイン状態を保つ情報(セッションのCookie)も含まれています。これを使われると、多要素認証(パスワード以外の確認も求める仕組み)を通り抜けて、パスワードを変えたあともアクセスされるおそれがあると指摘されています。
乗っ取られると、チャット履歴に残った入力内容を見られるおそれがあります。
盗まれたログイン情報から、AIサービスのアカウントが乗っ取られうる、という事例です。
出典:BleepingComputer「80,000+ Organizations Had AI Logins Stolen: From Shadow AI to LLMjacking」
生成AIで情報漏洩が起こる3つの原因
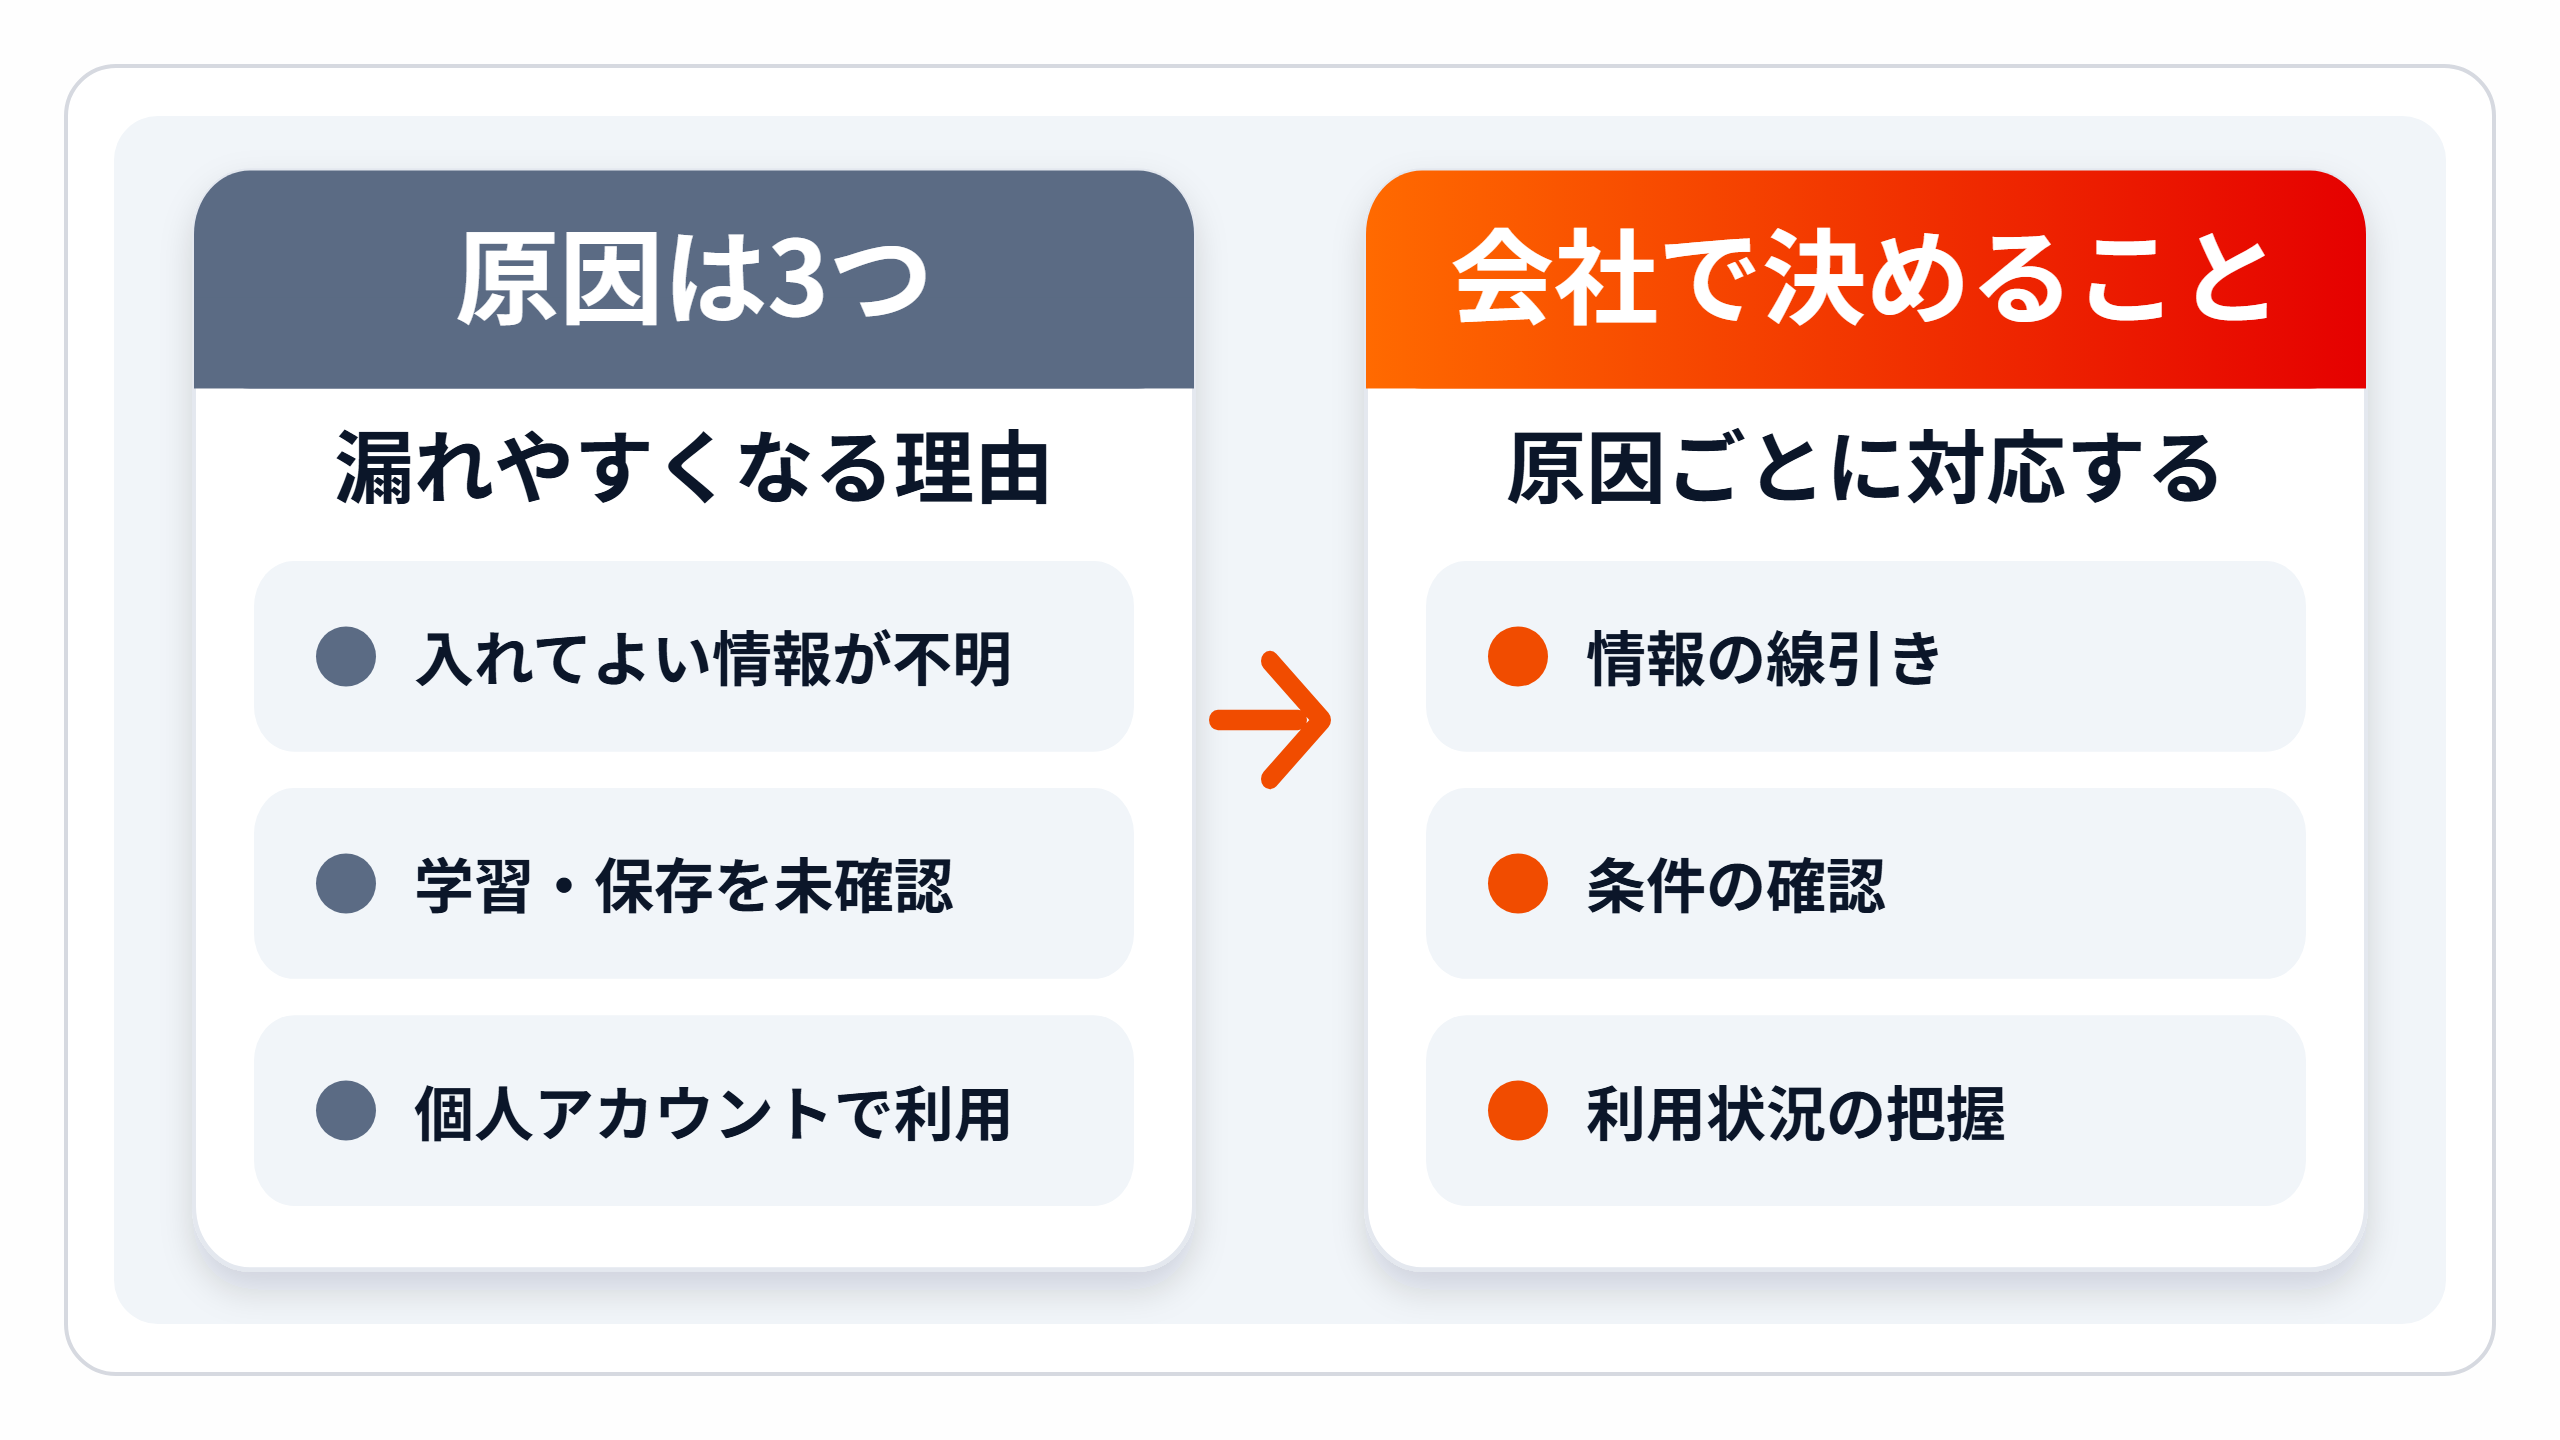
生成AIで情報が漏れる3つの経路のうち、入力した内容が学習や保存に回ることと、アカウントの乗っ取りについて、企業側で手を打てる原因を3つに整理します。いずれも、社員一人ひとりの注意だけでなく、会社として決めておくことで減らしやすくなる点です。サービス側の不具合・設定の不備には、あとの章「安全な生成AIサービスを選ぶ6つの確認項目」で紹介する選び方で備えます。
1. 入力してよい情報の線引きが無い
入れてよい情報が決まっていなければ、社員は入力してよいかどうかを判断しにくくなります。
たとえば、「この議事録を要約して」と、会議の記録をそのまま貼り付ける。「このお客様への返信を考えて」と、顧客名や金額が入ったメールを丸ごと入れる。
どちらも業務効率化のつもりで、起こりうる場面です。
線引きが無いと、判断が人によってばらつきやすくなります。慎重な人は使わず、そうでない人は入れてしまい、会社としては何が入ったのかも把握しにくくなります。
2. 学習への利用や保存の条件を確かめずに使っている
生成AIサービスは、無料プラン・個人向けプラン・法人向けプランで、入力内容の扱いが違うことがあります。
個人向けのプランでは、初期設定のままだと入力が学習に使われる場合があります。法人向けのプランでは、入力を学習に使わない扱いが初期設定になっているものもあります。
この違いを確かめないまま使うと、入力した内容が学習に回り、意図しない場所に残るおそれがあります。ChatGPTの公式ヘルプでも、個人向けと法人向けでこの扱いが違うことが案内されています。
出典:OpenAI「モデルのパフォーマンスを向上させるためのデータの使用方法」
3. 会社が把握していない個人アカウントで使われている
会社が許可・把握していないAIの利用を「シャドーAI」と呼びます。個人のアカウントやスマホで、業務の情報を生成AIに入れてしまう状態です。
利用を禁止するだけでは、シャドーAIはなくなりにくいものです。便利さを知った社員が、止められても別の方法で使い続けることがあるためです。
会社のアカウントなら管理できる設定や履歴も、個人のアカウントでは手が届きません。
ログイン情報を守る仕組み(多要素認証など)を会社が求めることもできません。履歴も見られないため、乗っ取られても会社は気づきにくくなります。
企業ができる情報漏洩の5つの対策
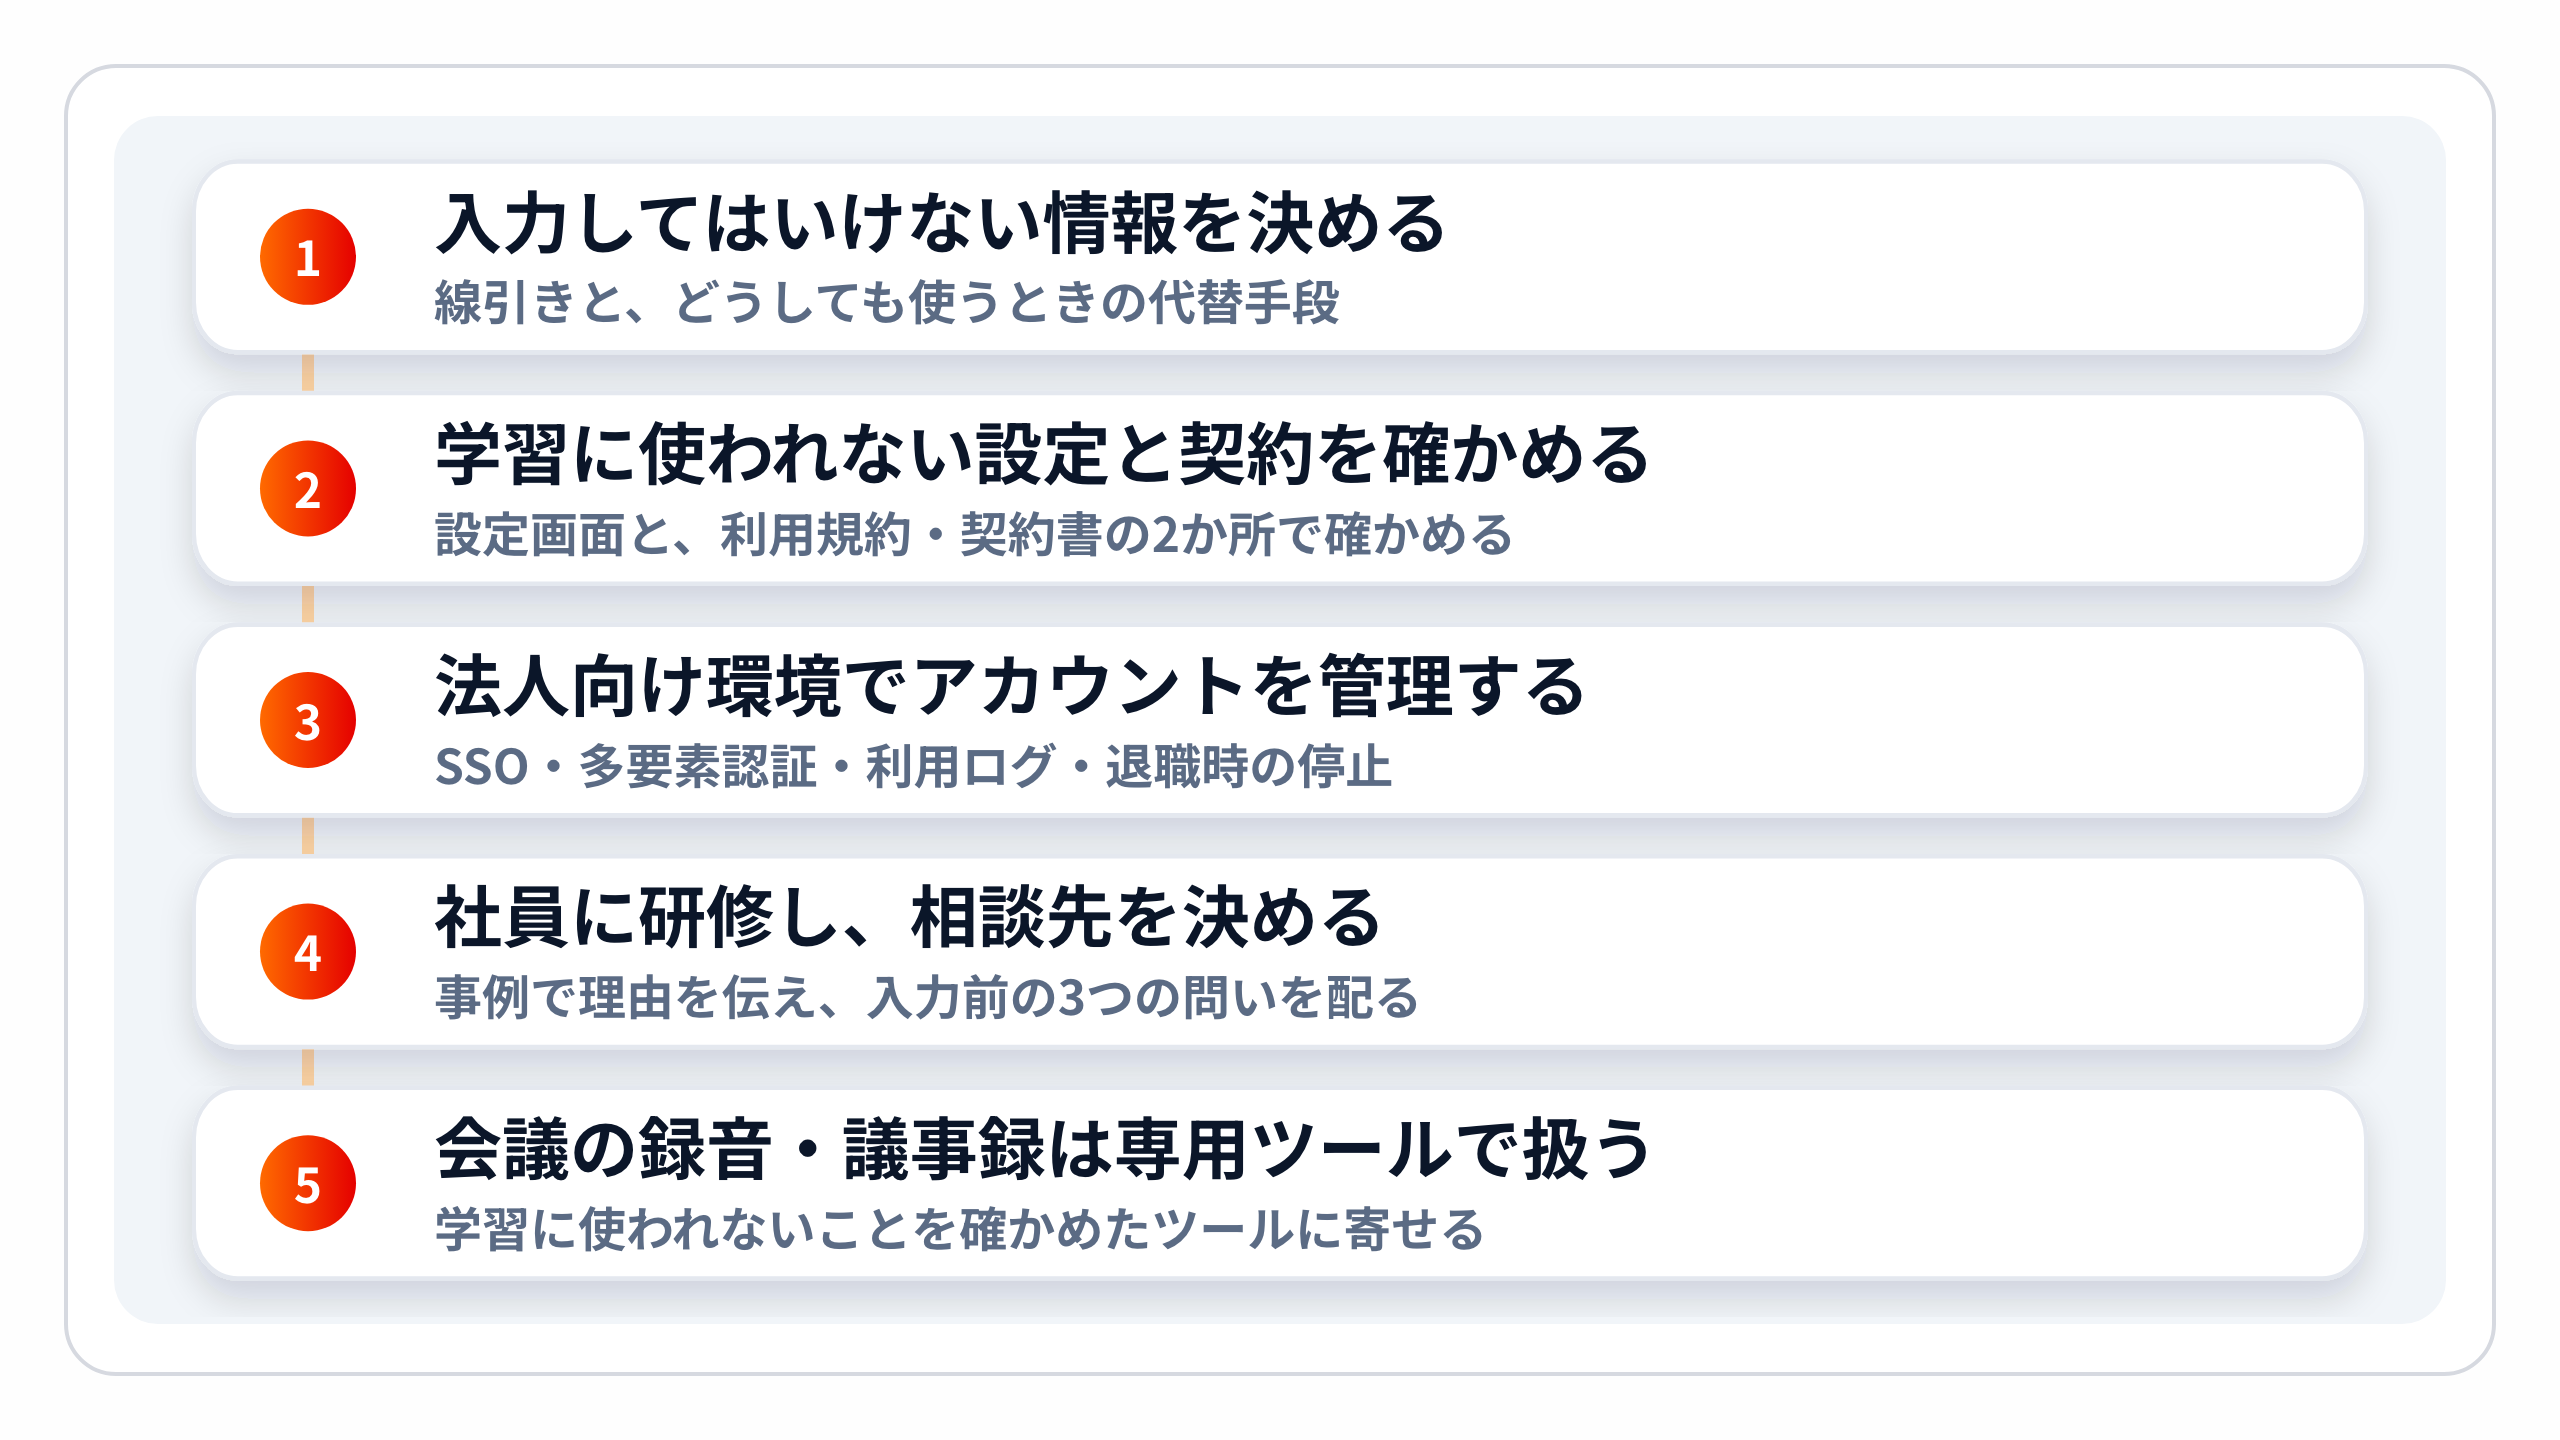
原因がわかれば、対策は仕組みで打ちやすくなります。入力のルール→設定と契約→環境→人→会議の記録の順に進めます。最初の3つは、前の章の3つの原因(入力してよい情報の線引きが無い・学習や保存の条件を確かめていない・個人アカウントで使われている)に1つずつ対応しています。
1. 入力してはいけない情報を決める
最初にやるべきは、入れてはいけない情報の線引きです。「どうしても使いたいとき」の代替手段もセットで決めると、現場が守りやすくなります。
入力してはいけない情報 | どうしても使うなら |
|---|---|
個人情報(氏名・連絡先・社員番号など) | 「Aさん」「顧客1」のように置き換えてから入れる |
顧客・取引先の機密(契約内容・見積もり金額) | 社名・金額を伏せ、文章の型だけ相談する |
未公開の社内情報(売上・人事・新商品) | 公開済みの情報だけで相談する。学習に使われない社内向けの環境を使う |
ID・パスワード・APIキー(サービスをほかのシステムから使うための鍵) | 入れない。例外を作らない |
会議の録音や議事録には、上の情報がまとめて入っています。扱い方は、対策「会議の録音・議事録は学習に使われないツールで扱う」で紹介します。
表を作ったら、社内ポータルなど目に入る場所に置きましょう。一覧があれば、「これは入れていいのかな」と迷ったときに判断しやすくなります。
2. 入力が学習に使われない設定と契約を確かめる
学習に使われないことは、設定と契約の両方で確かめます。入力した内容が学習に使われると、意図しない形で外に出るおそれがあるためです。確かめる場所は次の2つです。
設定画面:学習への利用をオフにできるか
利用規約・契約書:学習に使わないことが文章で明示されているか
学習をオフにする設定は、サービスやプランによっては、社員一人ひとりが自分で変えられることがあります。その場合、オンに戻されても会社は気づきにくいため、設定よりも先に、契約・規約に学習に使わないことが書かれているかを確かめましょう。ChatGPTで学習をオフにする手順は、別の記事で解説しています。
関連記事:ChatGPTのセキュリティ・情報漏洩リスクは?安全に利用する5つの対策を紹介
3. 法人向けプランや社内専用の環境を使い、アカウントを管理する
個人のアカウントを業務に使わせず、会社が管理できる法人向けプランや社内専用の環境にまとめます。マルウェアでログイン情報を盗まれ、アカウントを乗っ取られたときにも、会社が気づいて止めやすくなります。
会社で管理するときは、次の4点をそろえます。
SSO(シングルサインオン):1つのIDで社内のサービスにまとめてログインする仕組み。退職者のIDを止めれば、生成AIへのログインも止めやすくなる
多要素認証:パスワードに加えて、スマホへの確認コードなどで本人かどうかを確かめる。ログイン状態を保つ情報(Cookie)を盗まれた場合は通り抜けられることがあるため、ほかの3点とあわせて備える
利用ログの確認:誰が・いつ使ったかを記録し、あとから確かめられるようにする
退職・異動時のアカウント停止:使わなくなったアカウントを残さない
これらがそろうと、万が一のときも「誰のアカウントから何が起きたか」を追いやすくなります。
4. 社員に研修し、困ったときの相談先を決める
ルールは作っただけでは守られません。本記事で紹介したような実際の事例を使い、短い研修で「なぜ入れてはいけないのか」を伝えます。
あわせて、入力前に確かめる4つの問いを配っておくと、現場で判断しやすくなります。
この情報に、個人名や顧客名は入っていないか
社外に出たら困る数字や計画は入っていないか
会社が認めたサービスとアカウントで使っているか
ID・パスワード・APIキーは入っていないか
迷ったときに聞ける相談先(情報システム部門の窓口など)も決めておきます。相談先があれば、自己判断で隠れて使うケースを減らしやすくなります。
5. 会議の録音・議事録は学習に使われないツールで扱う
会議の録音や議事録は、入力が学習に使われないことを確かめた専用のツールで扱いましょう。
会議には、顧客名・金額・人事・新商品の話が一度に出てきます。その文字起こしを汎用の生成AIに貼り付けて議事録を作ると、機密がまとめて流れ込む入口になります。
議事録づくりは手間のかかる業務なので、禁止しても隠れて使われることがあります。そのため、禁止するより「学習に使われない専用のツールで扱う」と決めておくほうが現実的です。
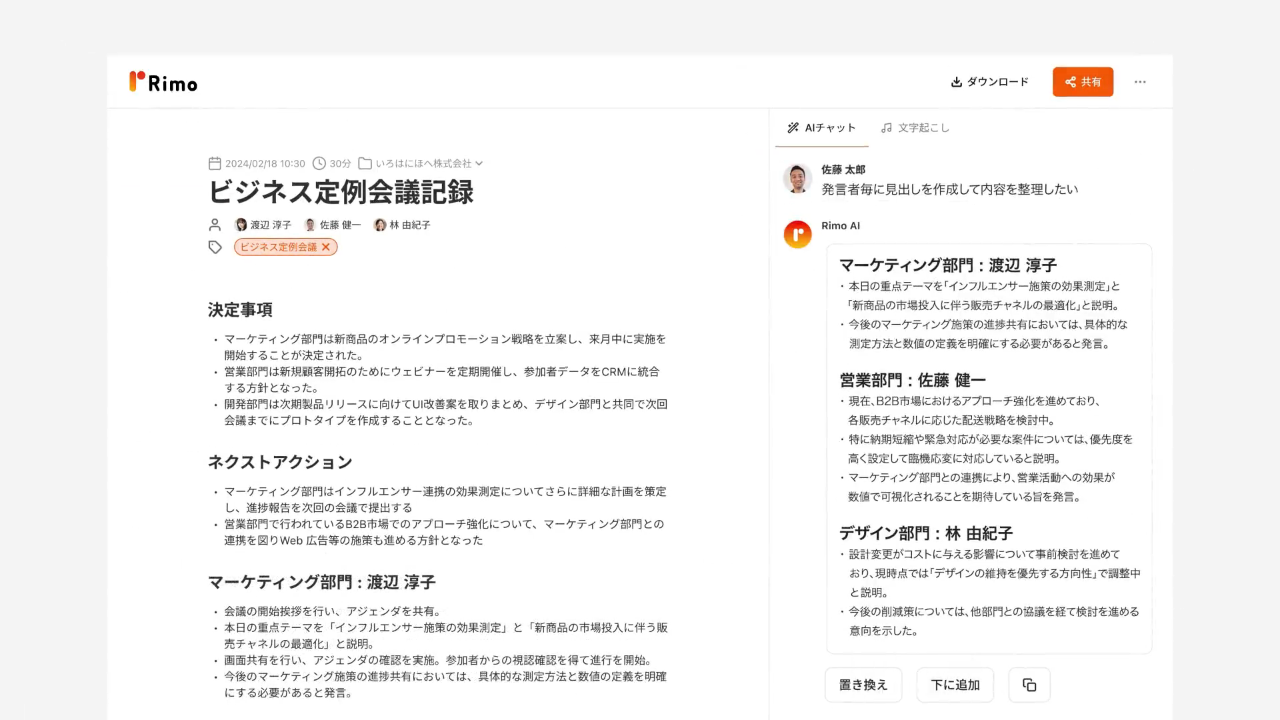
たとえばAI議事録サービス『Rimo』は、お客様のデータをAIの学習に使わず(全プラン共通)、録音の文字起こしから要約までを1か所で済ませられます。保管場所や認証などは、後半の章「安全な生成AIサービスを選ぶ6つの確認項目」の項目と照らして紹介します。
▼Rimoで会議を記録し、要約した議事録を確認する画面
機密性の高いヒアリングの記録にRimoを使っている学校法人青山学院の人事部では、セキュリティの堅牢さとクラウド対応を重視しました。ISO/IEC 27001・27017の認証を取得した、インストール不要のクラウドサービスであることで、IT担当部署への説明が簡単になったそうです。
フォルダ単位のアクセス制御で、他部署から閲覧できない状態で管理でき、共有するときも権限を分けて渡せる点も、機密を扱う業務には欠かせなかったとのことです。
関連記事:文字起こし時間を50%以上削減!複数案件を1人で同時並走可能に——証拠品質の記録を守り抜いた、教育機関でのAI活用|学校法人青山学院様
公的機関の注意喚起と手引き|IPAと個人情報保護委員会の資料3つ
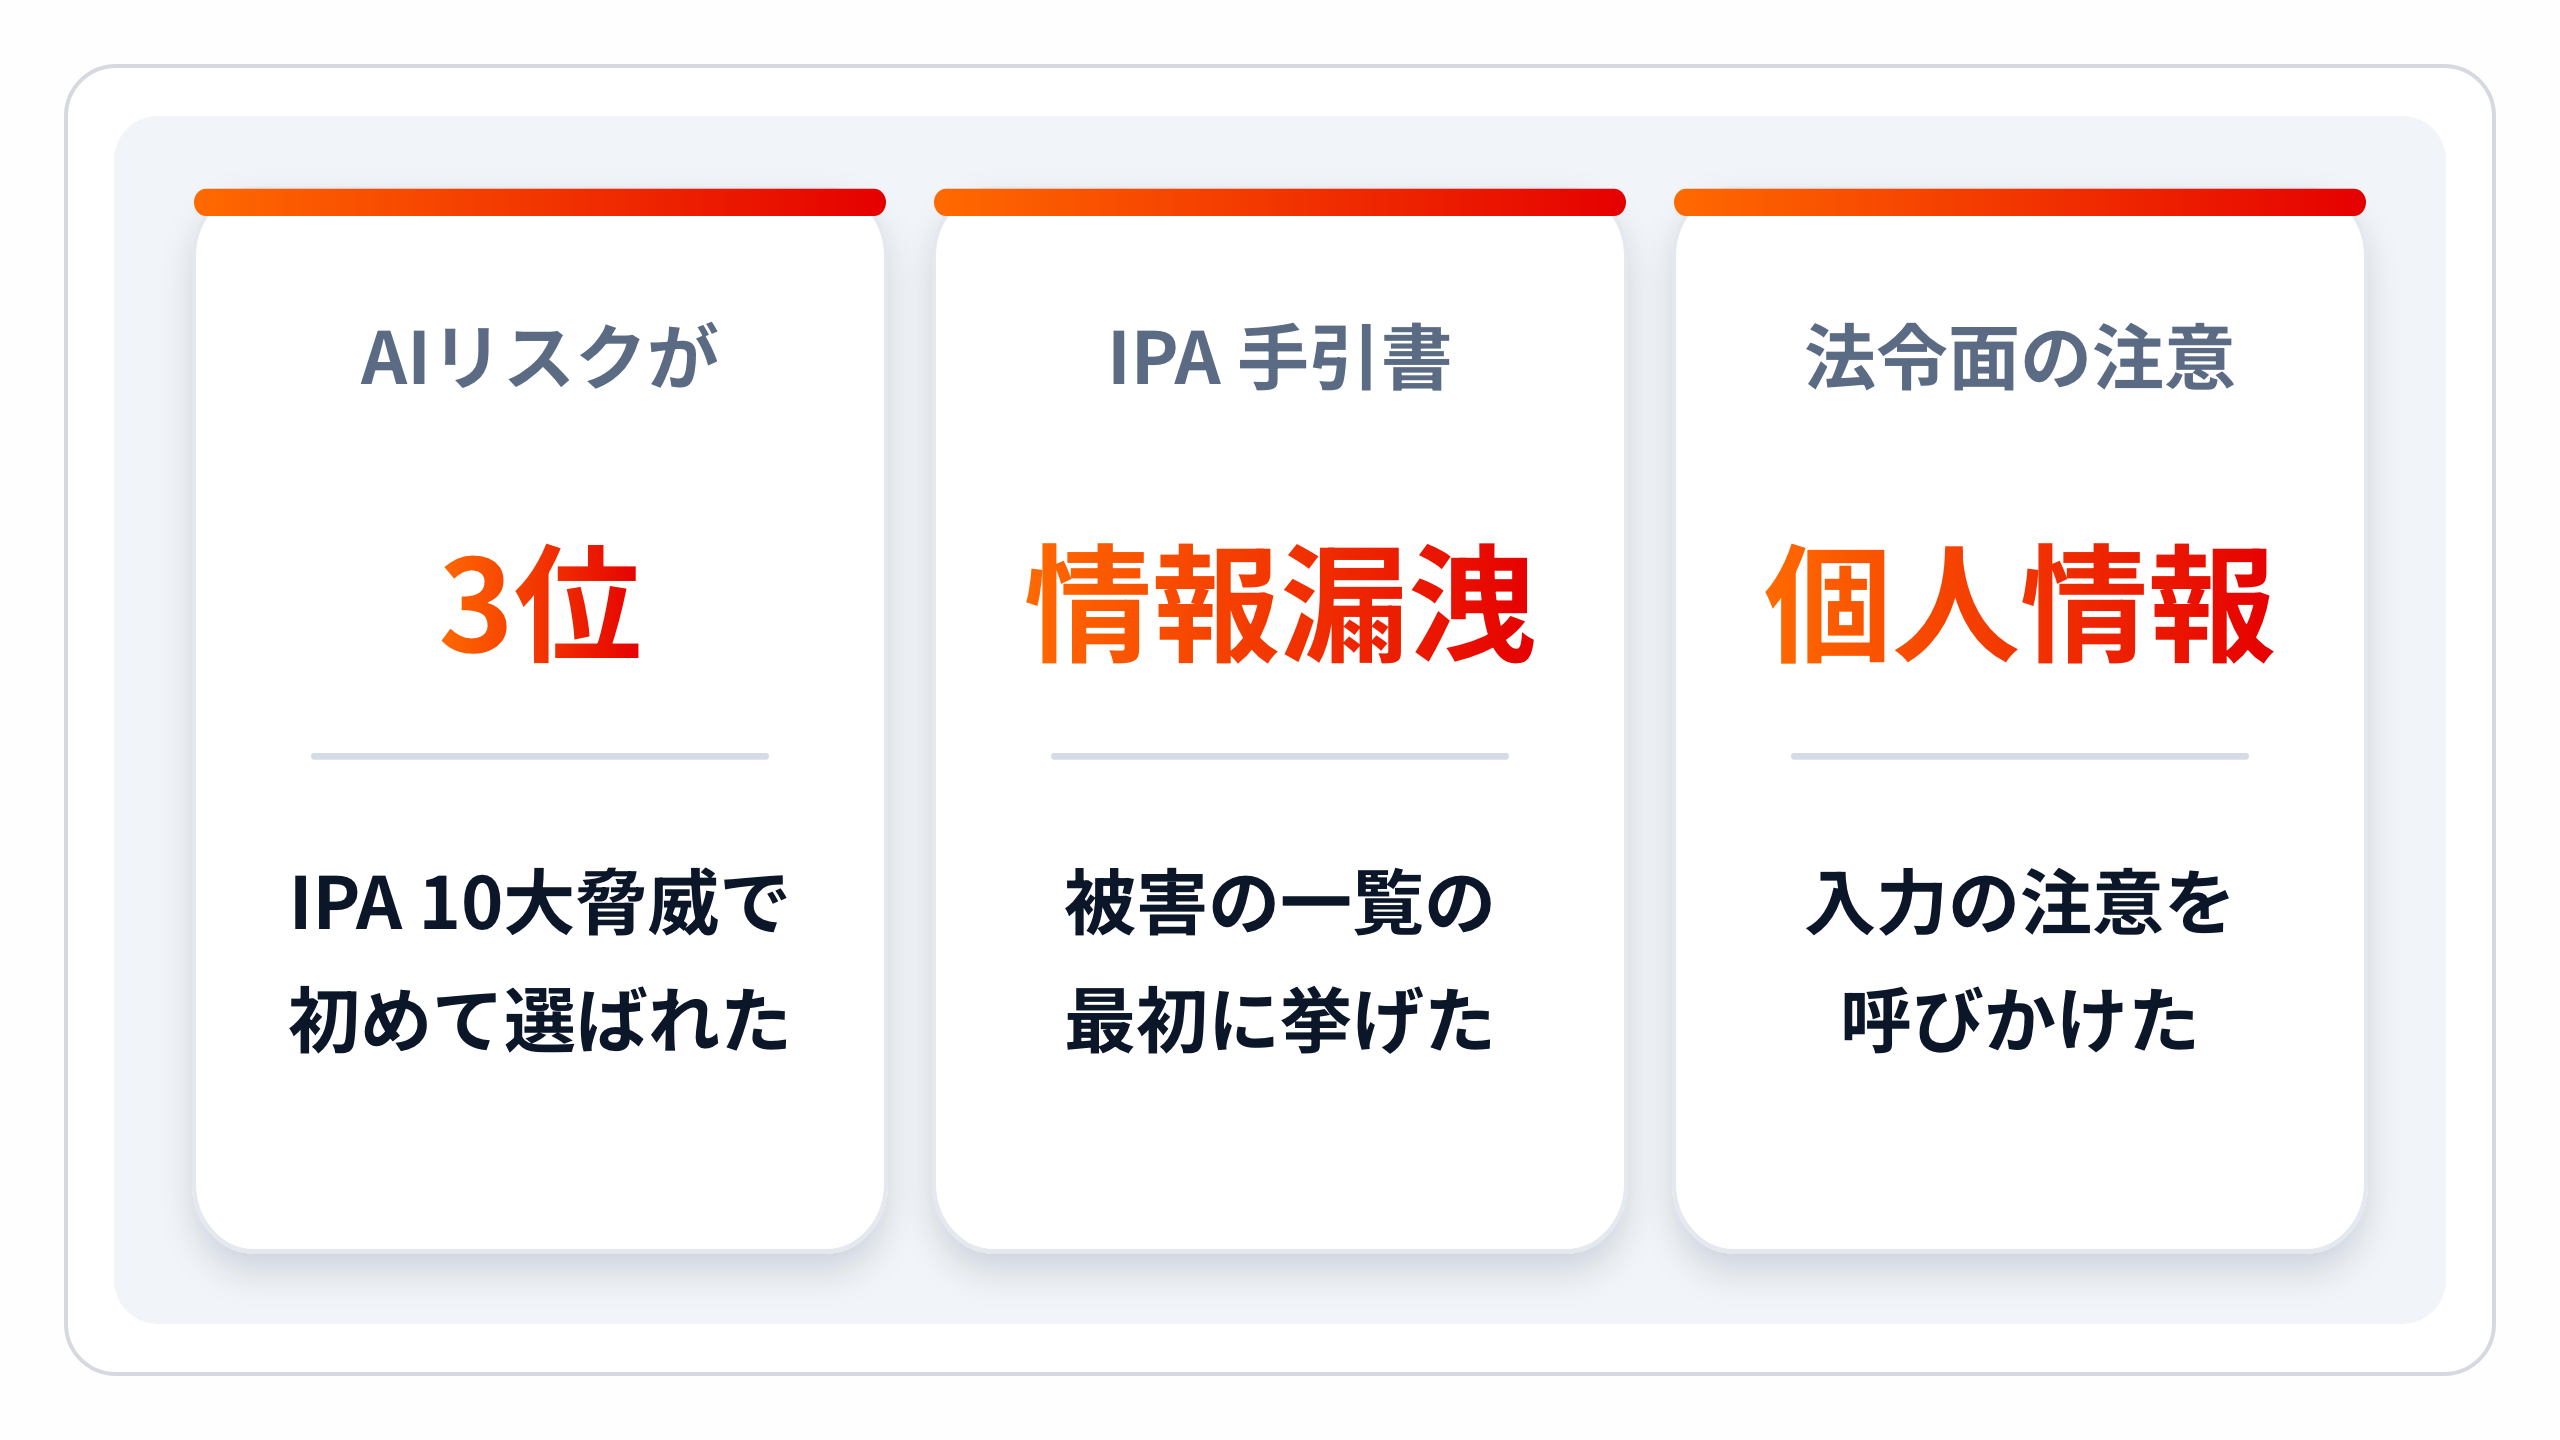
ここまでの対策は、公的機関が示している注意点とも重なります。ここでは、IPA(情報処理推進機構)と個人情報保護委員会の資料を3つ紹介します。
1. IPA「情報セキュリティ10大脅威 2026」
発表:2026年1月29日に公表されました。組織編で、「AIの利用をめぐるサイバーリスク」が初めて選ばれ、3位に入っています。約250名の選考会の投票で決まった順位で、危険度の順ではなく、社会的に影響が大きかったと判断された脅威の順です。
示した内容:AIへの理解が不十分なまま使うことで起きる、意図しない情報漏えいや権利侵害を挙げています。許可のないAIの業務利用(シャドーAI)が、漏洩の入口になるとも説明しています。
企業がやること:
個人アカウントでの業務利用を制限する(対策:法人向けの環境でアカウントを管理する)
入力したデータを学習に使わせない設定(オプトアウト)を徹底する(対策:学習に使われない設定と契約を確かめる)
社内の秘密情報を安易に入力しないよう、教育を徹底する(対策:研修と相談先を決める)
出典:IPA「プレス発表『情報セキュリティ10大脅威 2026』を決定」
出典:IPA「情報セキュリティ10大脅威 2026 解説書[組織編]」
2. IPA「生成AIおよびAIエージェントを安全に活用するための手引書」
発表:2026年7月31日に公開されました。IPAの人材育成プログラムの受講生がまとめた成果物で、IPAが公開しています。内容は著者の見解で、IPAの公式見解ではありません。
示した内容:AIのリスクによる発生被害の一覧で、最初に「情報の漏洩」を挙げています。その原因の一つに、利用者が意図せず、入力するプロンプト(AIへの指示や文章)に機密情報を含めてしまうことを挙げています。
企業がやること:
入力と出力を確認する仕組み(フィルタリング)を入れ、機密情報を伏せ字にする(マスキング)(5つの対策には入れていない、仕組みで止める方法)
連携先システムへのアクセスを制御し、ログを有効にして漏洩を監視する(対策:法人向けの環境でアカウントを管理する)
入力してよい情報の範囲をルールにして、画面に常時表示する(対策:入力してはいけない情報を決める)
出典:IPA「セキュリティ担当者のための生成AIセキュリティ」
3. 個人情報保護委員会「生成AIサービスの利用に関する注意喚起等について」
発表:2023年6月2日に公表されました。公開から時間がたっていますが、現在も掲載されています。
示した内容:個人情報を含むプロンプトを入力するときの、個人情報保護法上の注意です。「情報漏洩」という言葉は使っていませんが、入力した個人情報が機械学習に使われ、生成AIサービスから出力されるリスクにも触れています。
企業がやること:
個人情報を入力するときは、利用目的の範囲内かを確かめる(対策:入力してはいけない情報を決める)
サービス提供事業者が、入力した個人データを機械学習に使わないことなどを確かめる(対策:学習に使われない設定と契約を確かめる)。本人の同意なく入力した個人データが、回答の出力以外の目的でも取り扱われると、法違反となる可能性があるためです
利用規約やプライバシーポリシーを読んで、入力内容の扱いを判断する(一般の利用者にも確認を呼びかけています。対策:学習に使われない設定と契約を確かめる)
出典:個人情報保護委員会「生成AIサービスの利用に関する注意喚起等について」
生成AIの社内ルール(ガイドライン)に盛り込む5つの項目
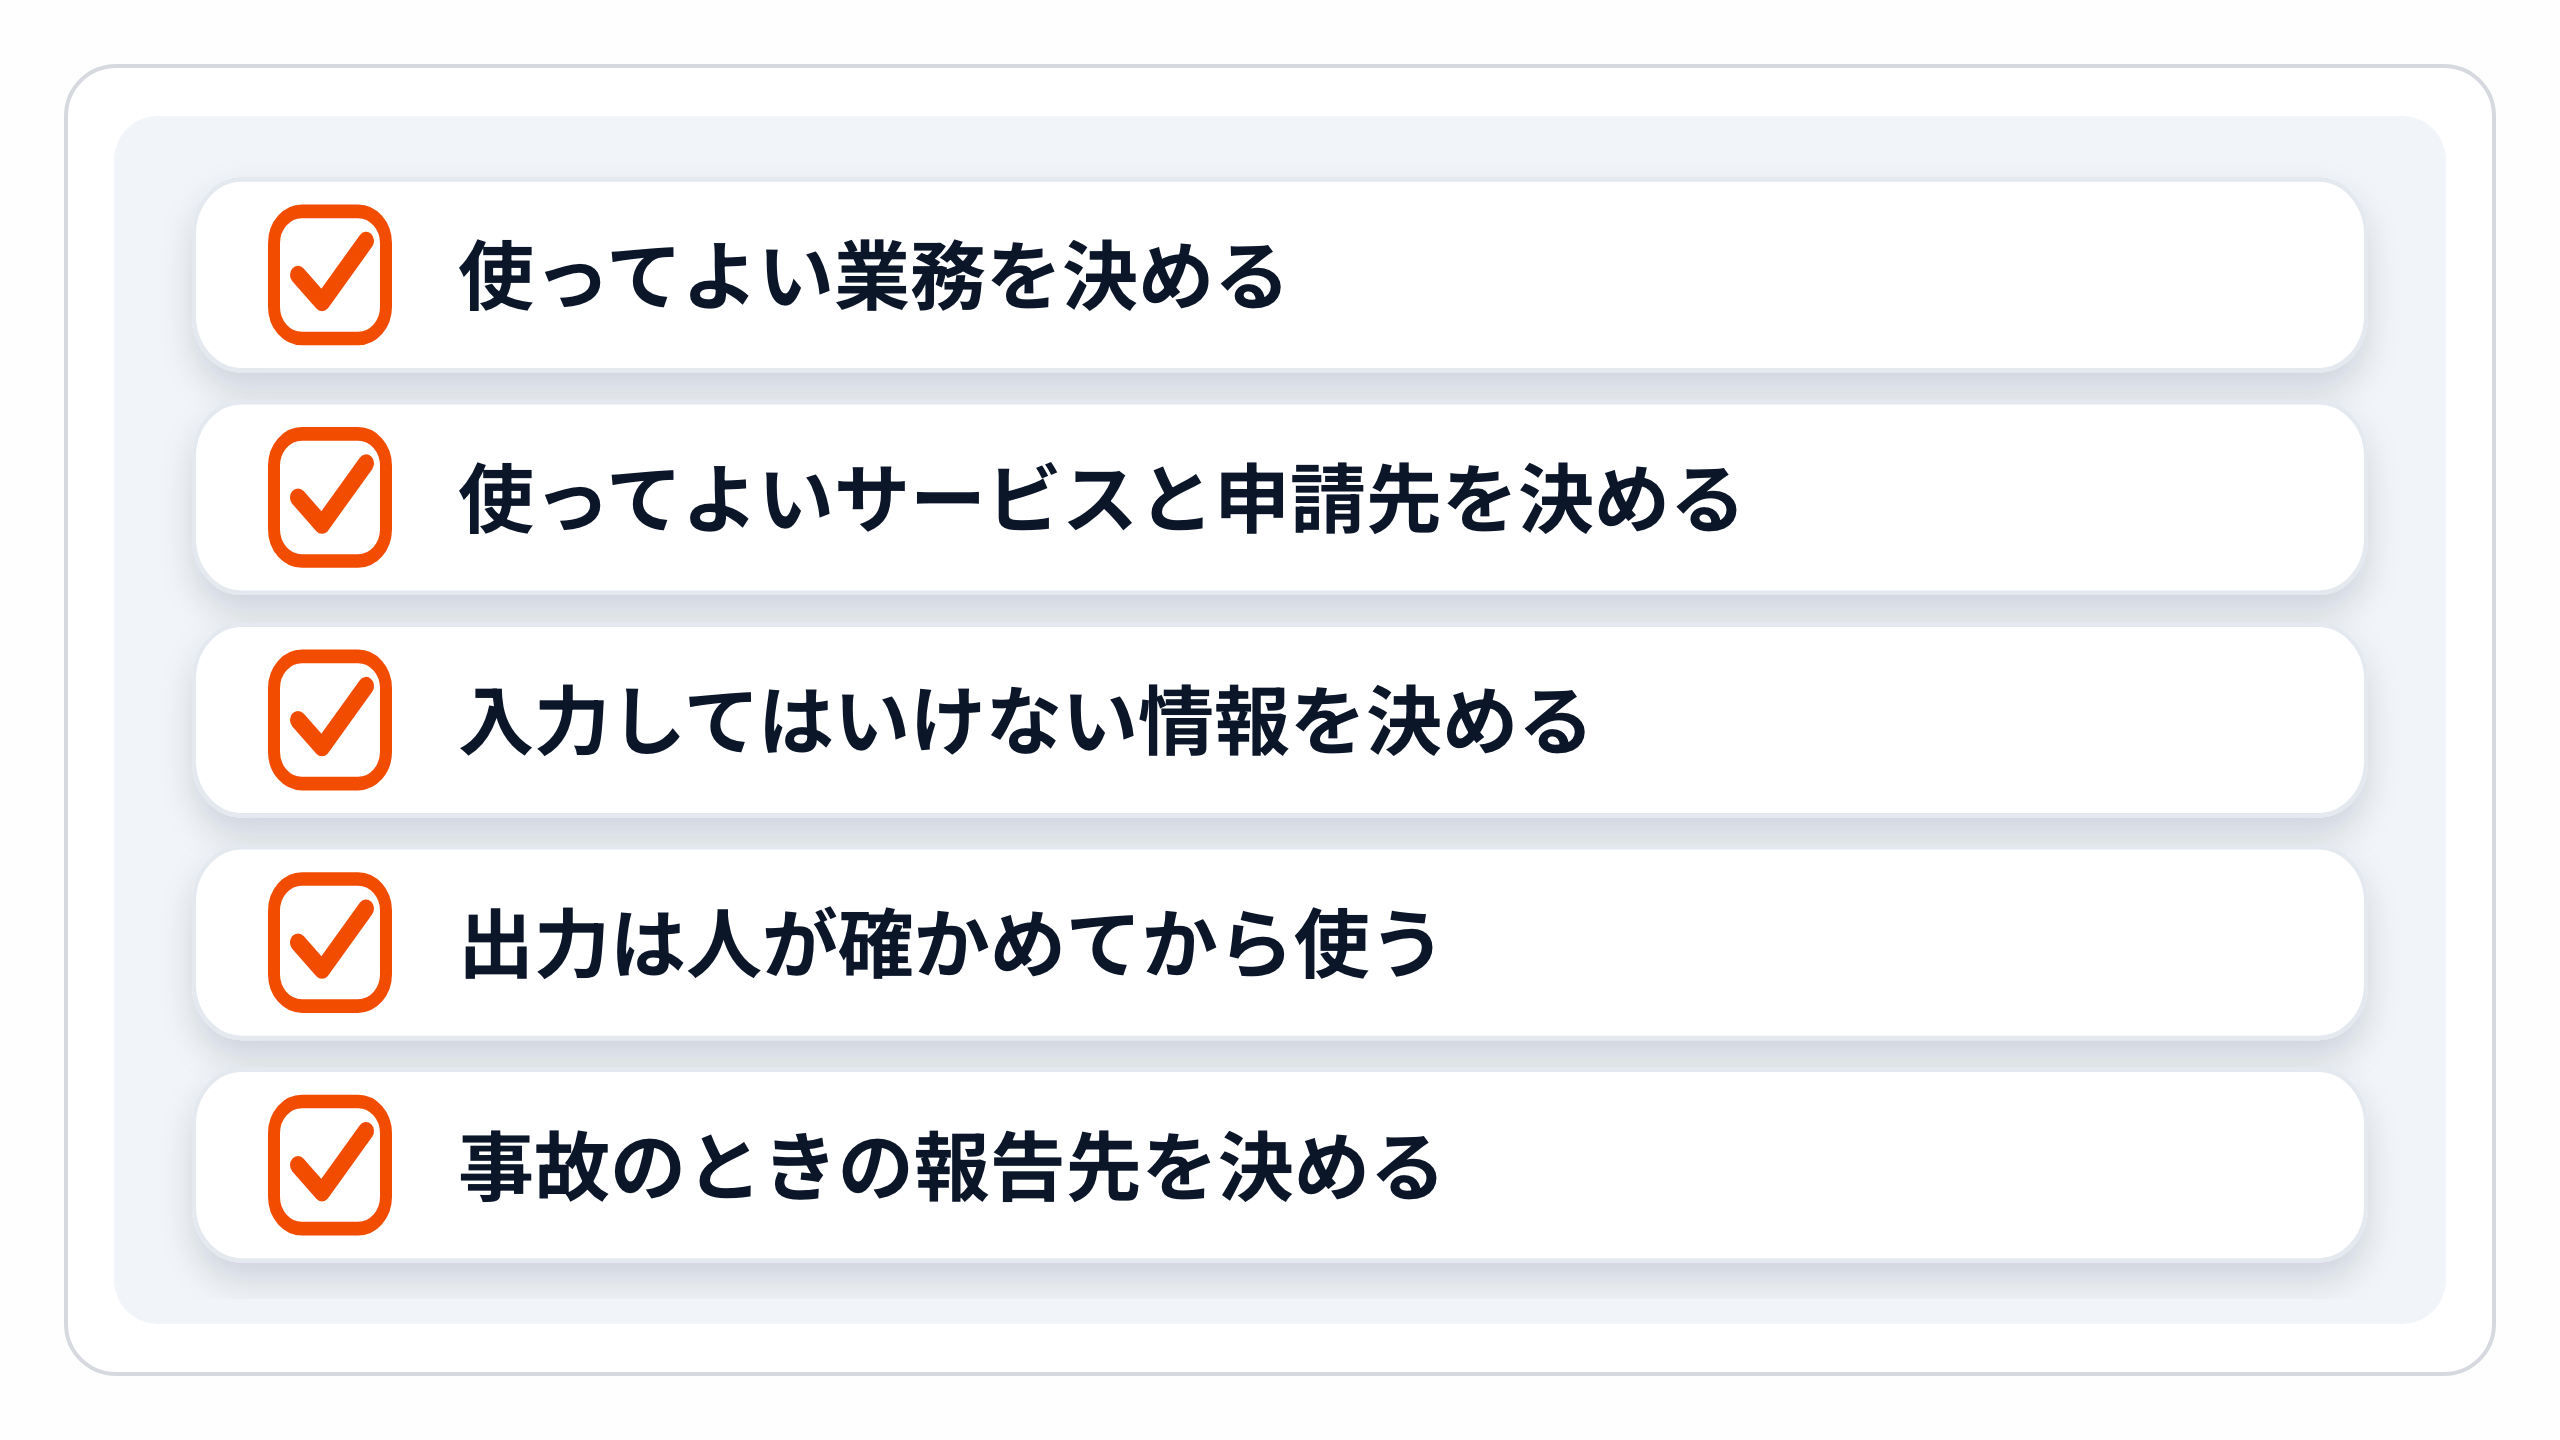
対策と公的機関の資料を踏まえて、次は社内ルールとして文書にします。
ルールには、「使ってはいけない」だけでなく、「どの条件なら使ってよいか」を書きます。禁止を並べるだけでは、隠れた利用はなくなりにくいためです。盛り込む項目は次の5つです。
項目 | 書く内容 |
|---|---|
1. 利用目的と対象業務 | 文章の下書き・要約・翻訳など、使ってよい業務と使わない業務 |
2. 使ってよいサービスと承認の流れ | 会社が認めたサービスとアカウントの一覧、チャットの共有機能を使ってよい場面、新しく使いたいときの申請先 |
3. 入力してはいけない情報 | 入れてはいけない情報と、どうしても使うときの方法(対策「入力してはいけない情報を決める」の表) |
4. 出力の確認と責任の所在 | AIの回答は人が確かめてから使うこと、最終的な責任は使った人と部署にあること |
5. 事故・違反の報告先 | 入れてはいけない情報を入れてしまったときの連絡先と、最初にやること |
2の「承認の流れ」は、社内で調整が要る項目です。生成AIの社内ルールを持つ企業には、情報セキュリティの部門が審査し、経営層が最終的に承認する流れをとるところがあります。
審査では、利用規約や技術的な仕様に加え、サービス提供元の係争の状況まで確認することもあります。
はじめから全社に広げる必要はありません。まず情報システム部門を中心に社内ルールを作り、アカウントを配ってから、安全を確かめながら少しずつ対象を広げる進め方もあります。
一から作るのが大変な場合は、公開されているひな形を土台にするのが近道です。日本ディープラーニング協会(JDLA)のひな形は、自社の目的に合わせて追加・修正して使う前提で作られています。
参考:JDLA「『生成AIの利用ガイドライン』第1.1版を公開」
国の指針に合わせておきたい場合は、総務省・経済産業省の「AI事業者ガイドライン」も参考になります。2026年3月31日に、第1.2版が公表されています。
ルールを作ったあとの、研修や活用の広げ方など導入の進め方全般は、別の記事で解説しています。
関連記事:生成AIの社内活用ガイド|7割が使いこなせない原因と導入成功のポイント
安全な生成AIサービスを選ぶ6つの確認項目
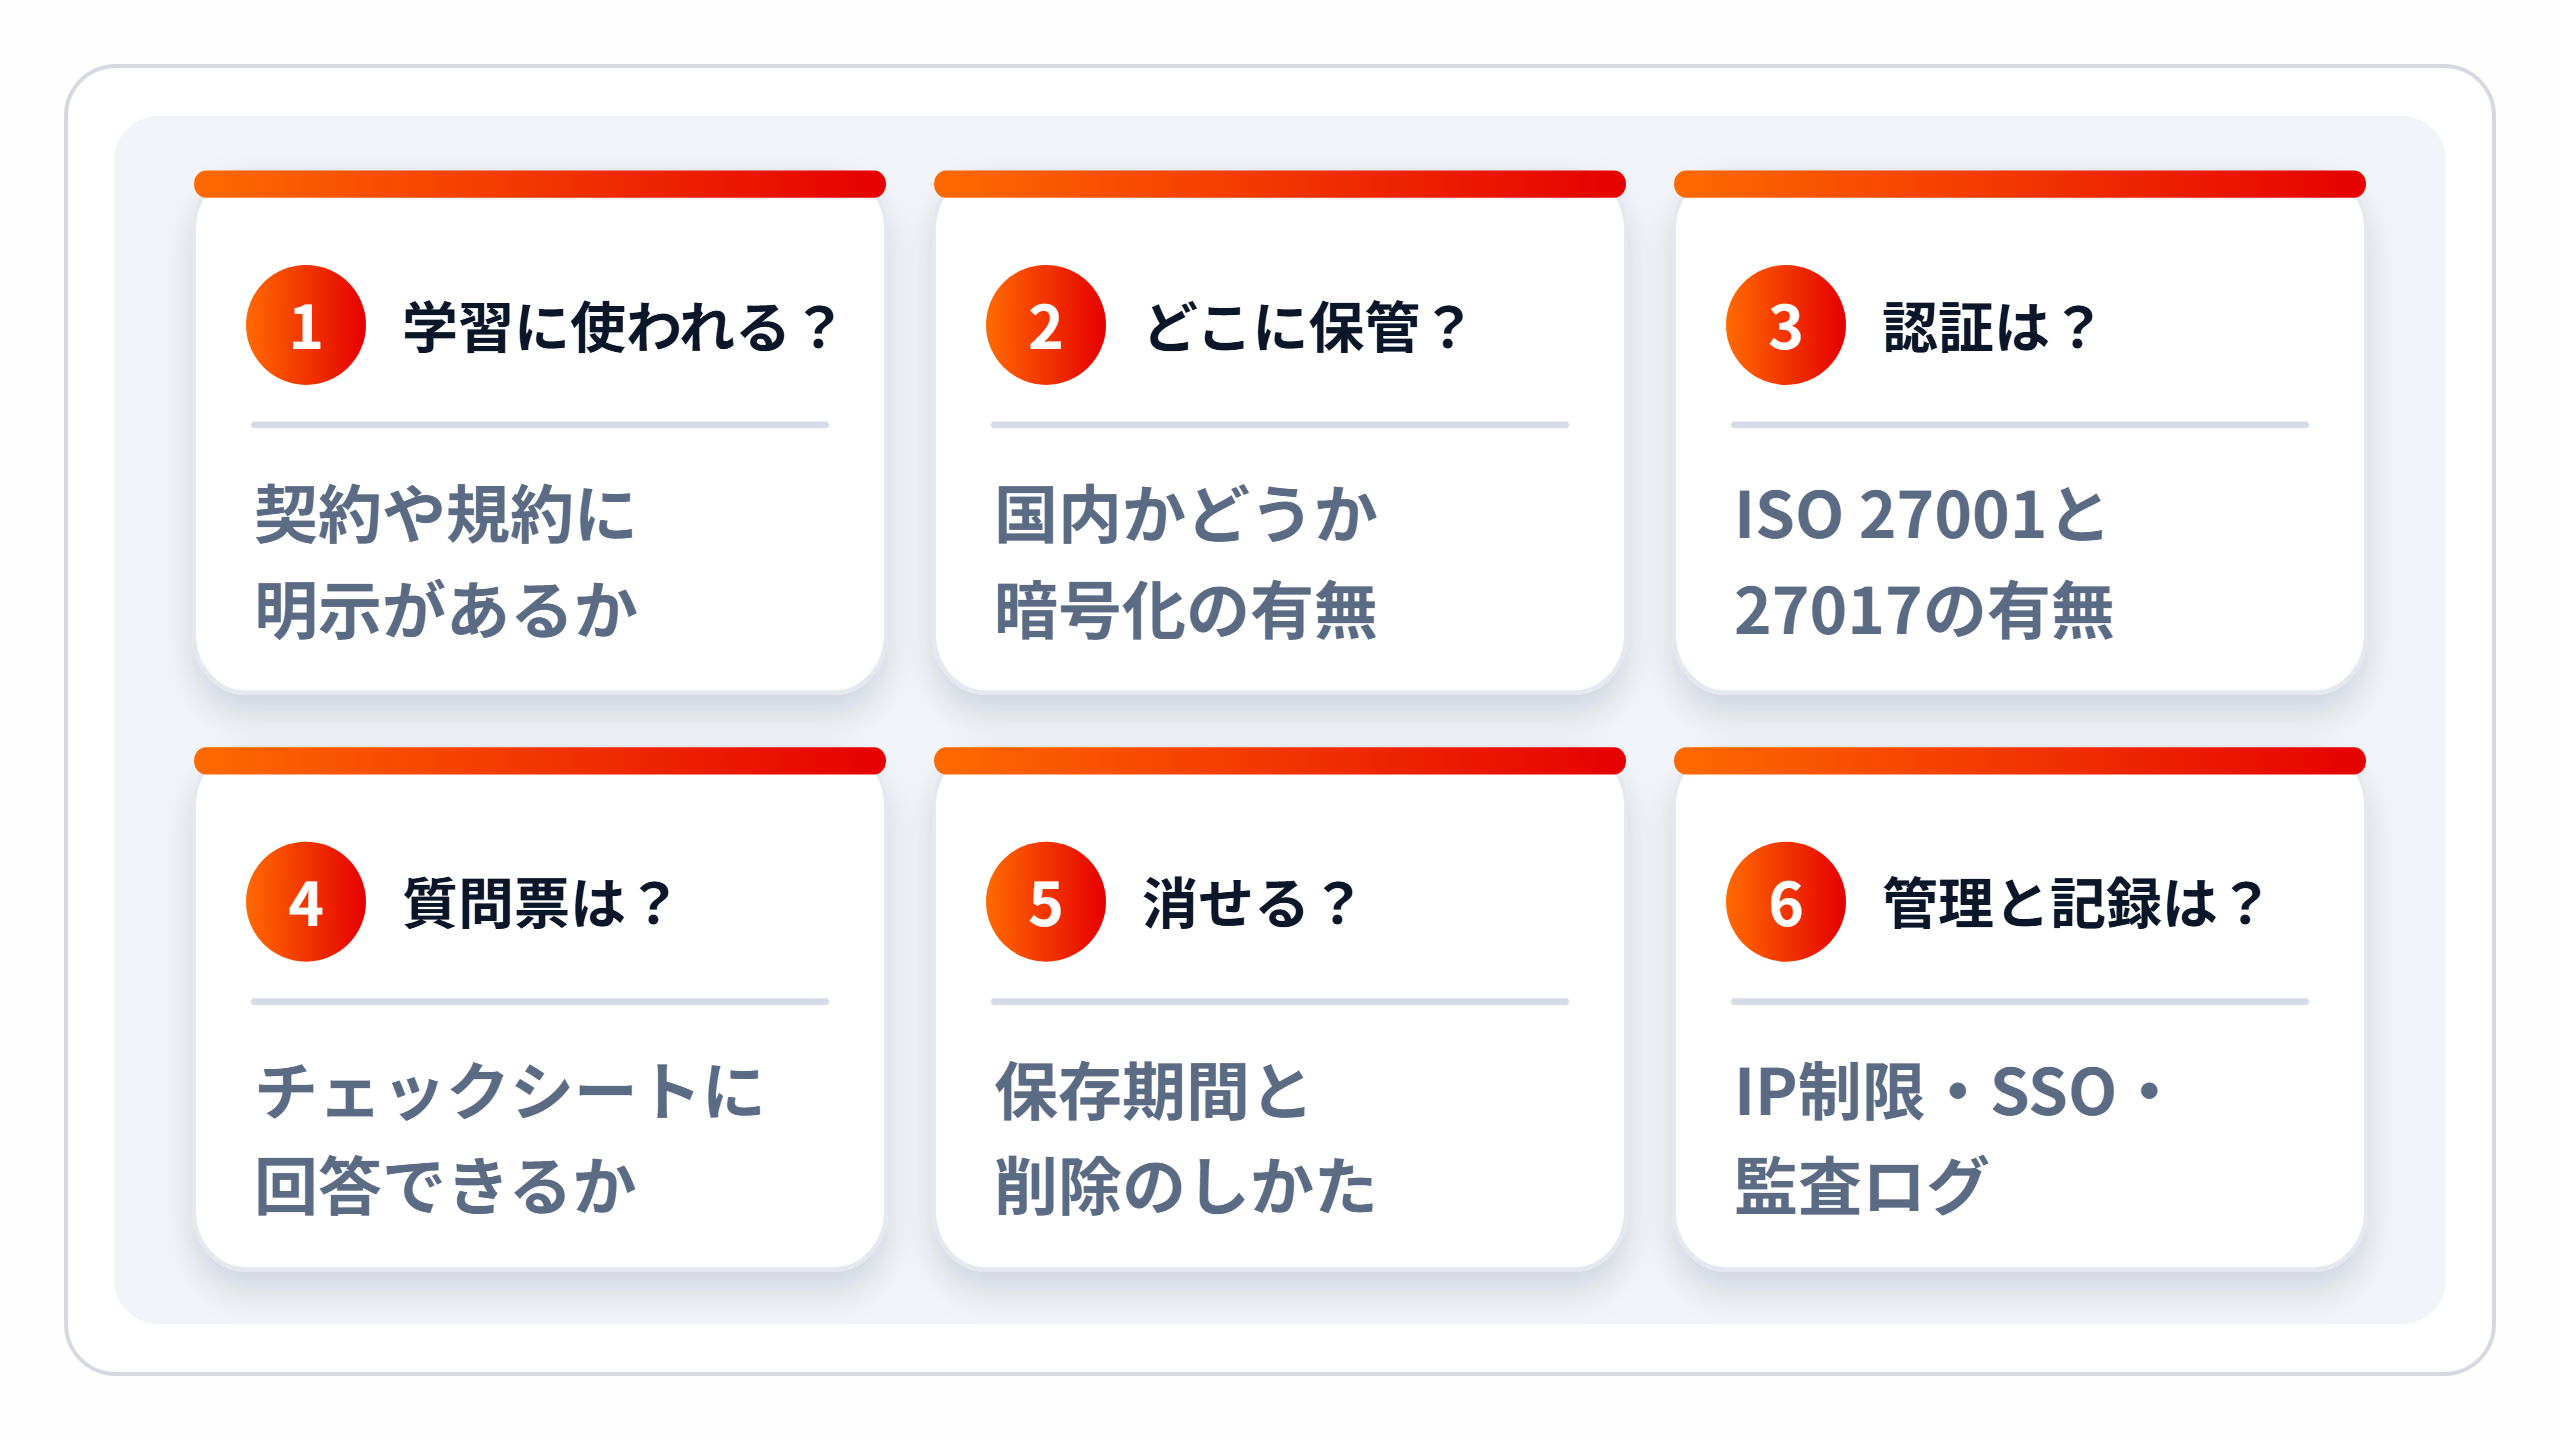
ルールで使えるサービスを決めるには、選ぶ側の物差しが要ります。安全なサービスかどうかは、認証ロゴの数ではなく、次の確認項目に提供元が答えられるかで見ましょう。中でも大事なのは、「入れたデータがどこへ行くのか」です。
情報システム部門や法務の審査で問われやすい項目を、基本のものから順に並べると次のとおりです。
確認項目 | 見るポイント |
|---|---|
①学習に使わないことの明示 | 入力データをAIの学習に使わないことが、契約・規約に書かれているか。設定だけで済ませていないか |
②保存場所と暗号化 | データが国内で保管されるか。保存時と通信時に暗号化されているか |
③ISO/IEC 27001・27017 | 会社全体の情報管理の認証(27001)に加え、クラウドのサービスなら、クラウド特有の管理の認証(27017)を取得しているか |
④セキュリティチェックシート | 自社の審査の質問票に、提供元が回答できるか |
⑤保存期間と削除のしかた | どれだけ残せるかに加え、決めたとおりに消せるか(自動削除の期間・対象の単位) |
⑥IP制限・SSO・監査ログ | 社内のネットワーク以外からの接続を止められるか。ログインをまとめて管理し、利用の記録を残せるか |
①〜④は基本の項目です。⑤⑥は、大企業や金融・医療などで求められることがある項目です。
⑤の「消せること」は、顧客のデータを扱う企業では要件になることがあります。保存期間は同じサービスでもプランによって違うことがあるため、プラン名と合わせて確かめましょう。
もう1つ大切なのが、取得している認証だけでなく、取得していない認証も確かめることです。
たとえばISMAP(イスマップ)は、政府が求める基準を満たすクラウドサービスを、あらかじめ評価・登録する制度です。正式名称を「政府情報システムのためのセキュリティ評価制度」といいます。
政府機関は原則として、「ISMAP等クラウドサービスリスト」に載ったサービスの中から調達します。
出典:国家サイバー統括室「政府情報システムのためのセキュリティ評価制度(ISMAP)」
ISMAPへの登録が必須の業務では、ほかの条件がそろっていても、登録の無いサービスは使える範囲が限られます。
業界によっては、ツールの良し悪しの前に、業界のガイドラインや組織の方針で求められる要件があります。医療・自治体・官公庁・金融などでは、データの保管場所や、提出を求められる確認書類などが決まっていることがあります。
「どのサービスが良いか」を比べる前に、自社の業界で求められる要件を先に確かめる。この順番で進めると、審査のやり直しを減らしやすくなります。
情報漏洩に備えて生成AIを使うなら『Rimo』も選択肢
ここまでの確認項目に、提供元が公開情報でどう答えているかを、Rimoを例に見てみます。
AI議事録サービス『Rimo』について、先ほどの確認項目のうち、公開情報で確かめられるものを並べると次のとおりです。
①学習に使わないことの明示:入力したデータは、AIの学習に使われません(全プラン共通)
②保存場所と暗号化:日本国内のデータセンター(GCP)でデータを保管し、データと通信を暗号化しています
③ISO/IEC 27001・27017:両方の認証を取得しています
④セキュリティチェックシート:提供しています
⑤保存期間と削除のしかた:保存期間はプランによって異なります(文字起こしプランは30日、法人プランは無制限。プロプランは、現時点で自動削除はありません)
⑥IP制限・SSO・監査ログ:法人プランで、IPアドレス制限・SSO(シングルサインオン)・監査ログに対応しています。チームフォルダで権限も管理できます
用途に合わせて選べる
会議の録音・議事録:『Rimo』で、会議が終わってから5〜10分ほどで文字起こしと要約ができあがります。クレジットカードの登録なしで、無料トライアルから試せます
社内の資料をもとにした調べものや文書づくり:同じRimoが提供する『Rimo ナレッジAI』は、社内の資料をもとに、出典付きで答えや文書をつくる自社専用のAIです。入力したデータをAIの学習に使わず、アクセス制御に対応し、権限を持つ社員だけが情報を参照できます
▼Rimo ナレッジAIのAIチャットで、社内の資料をもとに出典付きで答えを確認する画面
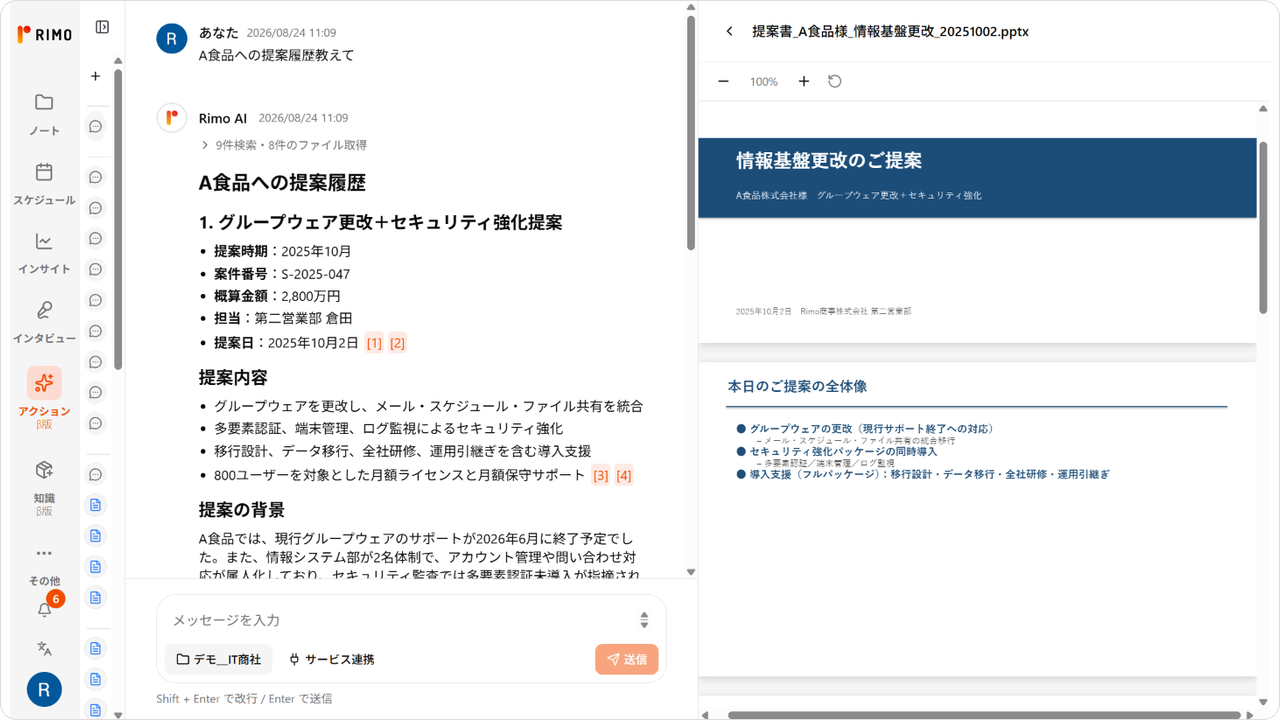
Rimo ナレッジAIのチームプランは、無料トライアルで試せます。
なお、クラウドサービスの『Rimo』は、自社のサーバー内(オンプレミス)だけで使う必要がある組織には向きません。
生成AIの情報漏洩に関するよくある質問
Q. 生成AIに入力した情報は、ほかの人の回答に出てきますか?
入力が学習に使われる設定のサービスでは、可能性はゼロではありません。
学習に使わないことが、契約・規約に書かれているかを、まず確かめる(設定は社員が戻せることがある)
法人向けプランには、学習に使わないことを規約で明示しているものがある
確かめられないサービスには、機密や個人情報を入れない
Q. 無料版の生成AIを業務で使ってもよいですか?
社内ルールで、対象業務と入力してはいけない情報を決めたうえで判断しましょう。
公開済みの情報だけを扱う下書き・アイデア出しなどに限る方法がある
社員個人のアカウントでの業務利用は、会社が管理できないため避ける
学習への利用の条件は、無料プランと法人向けプランで違うことがある
Q. 情報漏洩が起きたら、まず何をすればよいですか?
慌てて履歴を消す前に、記録と連絡を優先します。
入力した内容・日時・使ったサービスとアカウントを記録する
社内ルールで決めた報告先(情報システム部門など)へすぐに連絡する
アカウントのパスワードを変更し、ほかの端末のログイン状態も取り消す(パスワードを変えただけでは、盗まれたログイン状態が使われ続けることがあるため)
個人データの漏えいが起きた、または起きたおそれがある場合、次の4つのいずれかに当たると、個人情報保護委員会への報告と本人への通知が必要になります。
要配慮個人情報(病歴など)が含まれる
不正に利用されると財産的被害が生じるおそれがある(クレジットカード番号を含む場合など)
不正アクセスなど、不正の目的で漏れた(おそれを含む)
漏れた人数が1,000人を超える
Q. 自治体や医療機関でも生成AIは使えますか?
使えないわけではありません。先に、業界のガイドラインや組織の方針で求められる要件(データの保管場所など)を確かめる必要があります。
要件を満たすサービスと、入れてよい情報の範囲を決める
機密度の低い業務から始め、確かめながら範囲を広げる
まとめ|生成AIは止めるより、入力のルールと確認項目をそろえて使わせる
生成AIの情報漏洩は、大きく3つの経路で起こります。入力した内容が学習や保存に回ること、サービス側の不具合や設定の不備、アカウントの乗っ取りです。
対策は、入力のルール→設定と契約→環境→人の順に固め、会議の録音・議事録は専用のツールに寄せるのが近道です。
禁止だけでは、隠れた利用はなくなりにくいものです。社内ルールには「どの条件なら使ってよいか」を書きましょう。
サービスを選ぶときは、「入れたデータがどこへ行くか」を中心に、学習に使わないことの明示・国内保管・クラウド向けの認証(ISO/IEC 27017)などの確認項目に答えられるかを見ます。
会議の記録や社内の資料を、学習に使われない環境でAIに任せたい方は、これらの確認項目に公開情報で答えている『Rimo』を検討してみてはいかがでしょうか。
関連記事
一覧に戻る